انتحال البريد الإلكتروني هو إرسال رسالة تدّعي أنها من شخص آخر. وأبسط أشكاله تزوير عنوان From. وتستخدم أشكال أخرى نطاقًا شبيهًا تغيّر فيه حرف واحد، أو اسم عرض مألوفًا أمام عنوان لا علاقة له به، أو حسابًا حقيقيًا مخترقًا. صُمِّم البريد الإلكتروني في ثمانينيات القرن العشرين دون أي تحقق من المرسل، لذا يحمل سطر From ما يكتبه المرسل أيًّا كان. وأُضيفت SPF وDKIM وDMARC لاحقًا لتمكين النطاقات من إثبات الخوادم المسموح لها بالإرسال باسمها، لكنها لا تغطي كل الحيل.
الانتحال هو التنكّر. والتصيّد هو الهدف. تحاول رسالة التصيّد دفعك إلى النقر على رابط، أو فتح ملف، أو تسليم كلمة مرور، أو إرسال أموال، وعادةً ما تنتحل لذلك مرسلًا تثق به. ويمكن أيضًا استخدام رسالة منتحلة دون أي رابط، كما في اختراق البريد الإلكتروني للأعمال، حيث يطلب المرسل المزيف دفعة مالية فحسب.
اختراق البريد الإلكتروني للأعمال احتيال يستخدم البريد الإلكتروني لانتحال صفة مدير أو مورّد أو محامٍ أو شركة سندات ملكية، وتحويل دفعة إلى وجهة أخرى. وصوره التقليدية فاتورة مزيفة، وطلب تغيير التفاصيل المصرفية لمورّد، وتحويل عاجل لصفقة سرية، وتعليمات تحويل جديدة قبيل إتمام صفقة شراء منزل. وعادةً لا توجد برمجيات خبيثة. وينجح لأن الرسالة تبدو روتينية وتصل في اللحظة المناسبة.
أبلغ الأمريكيون FBI عن خسائر بلغت 3,046,598,558 دولار أمريكي بسبب اختراق البريد الإلكتروني للأعمال في 2025، من خلال 24,768 شكوى. وبذلك جاء في المرتبة الثانية بين أكثر أنواع الجرائم كلفة في تقرير FBI، بعد احتيال الاستثمار، وارتفع من 2.77 مليار دولار أمريكي في 2024. وعلى مستوى العالم، أحصى FBI خسائر معرَّضة للخطر بلغت 55.5 مليار دولار أمريكي من أكتوبر 2013 إلى ديسمبر 2023، ويشمل هذا الرقم مبالغ محاولات الاحتيال. والأرقام المُبلغ عنها أقل من الواقع، لأن شركات كثيرة لا تُبلغ أبدًا.
نعم. تكتب أدوات الدردشة رسائل سلسة تبدو رسمية بأي لغة، لذا لم تعد الأخطاء الإملائية علامة تحذير يُعتمد عليها. وفي تقريره لعام 2025، سجّل FBI عدد 22,364 شكوى ذُكر فيها الذكاء الاصطناعي، بخسائر بلغت 893 مليون دولار أمريكي، وذكر أن الشركات أبلغت عن خسائر تزيد على 30 مليون دولار أمريكي في حالات اختراق البريد الإلكتروني للأعمال المرتبطة بالذكاء الاصطناعي. ولأن الرسالة المكتوبة جيدًا لا تثبت شيئًا، يجب أن يكون الفحص شيئًا لا يستطيع الكاتب تزييفه، مثل اتصال برقم معروف أو توقيع من شخص موثَّق.
نعم، يستطيع وضع عنوانك في سطر From. هذا هو الانتحال، ولا يحتاج إلى كلمة مرورك. أما وصول الرسالة فيعتمد على نطاقك. ينشر كبار المزودين مثل Gmail وOutlook.com سجلات DMARC قوية، لذا يُرفض عادةً البريد المزوَّر من عناوينهم أو يُحوَّل إلى البريد العشوائي. أما نطاق الأعمال الذي لا يطبّق DMARC بإعداد p=reject فيسهل تزويره. وإذا كانت تصلك ردود ورسائل ارتداد عن رسائل لم ترسلها قط، فالأرجح أن أحدًا ينتحل عنوانك لا أنه يستخدم حسابك.
إذا ظهرت الرسائل في مجلد Sent (المرسلة) لديك، فقد استولى أحد على حسابك. غيّر كلمة المرور من جهاز سليم، وفعّل التحقق بخطوتين، وسجّل الخروج من جميع الجلسات الأخرى، وافحص قواعد إعادة التوجيه والمرشحات وأي تغيير في بيانات الاسترداد ربما أضافه المهاجم ليواصل مراقبة بريدك. ثم حذّر جهات اتصالك، وخاصةً كل من قد يتلقى طلب دفع. وإذا لم تكن الرسائل في مجلد Sent لديك، فهذا انتحال، وليس حسابًا مخترقًا.
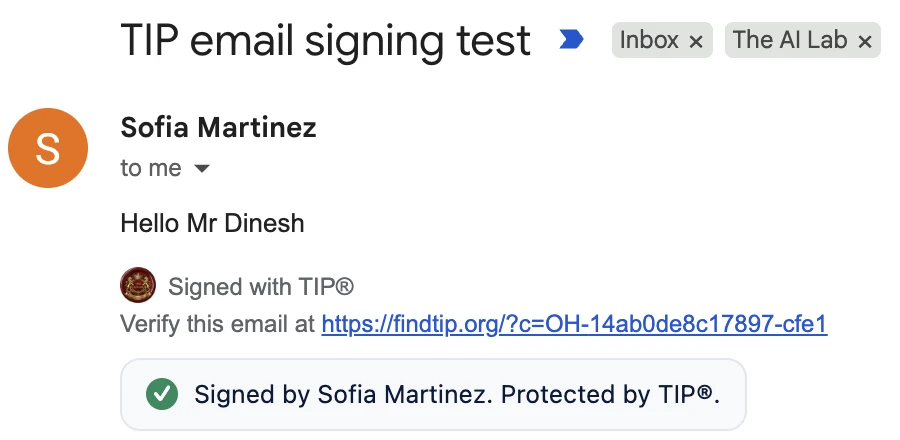
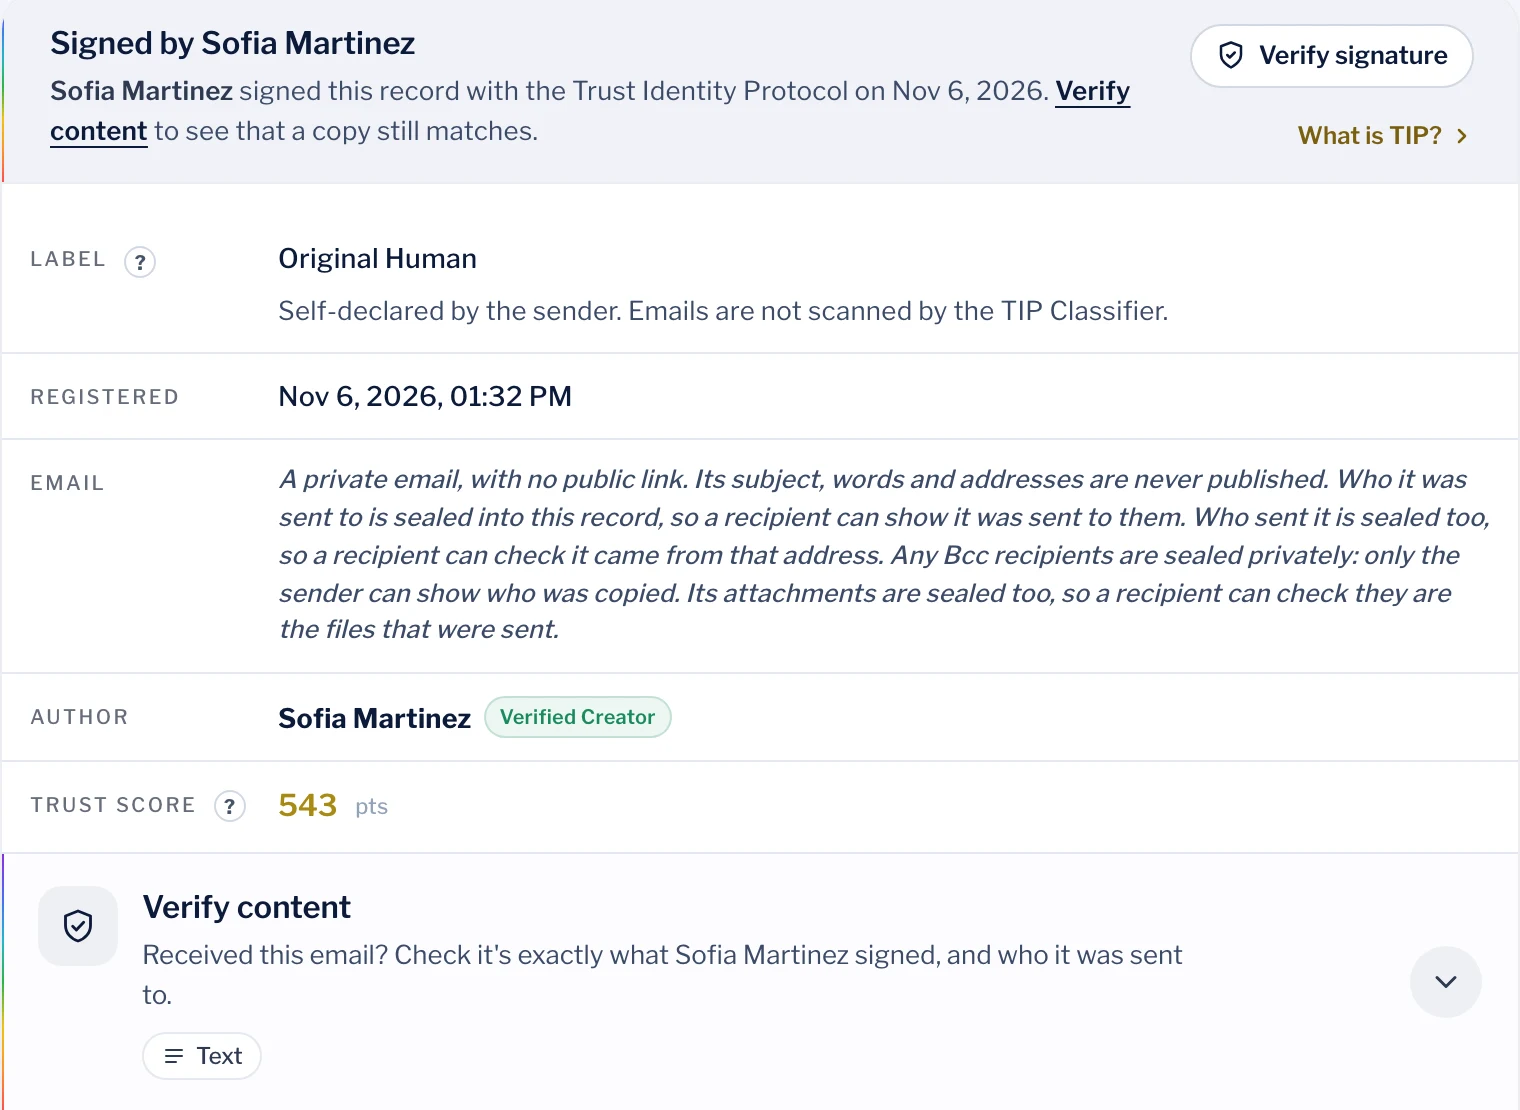
انظر إلى العنوان الكامل لا إلى الاسم، وابحث في تطبيق البريد عن تحذير مصادقة، وتحقق من وجهة الرد. هذه الفحوص تكشف التزييف المتهاون. لكنها لا تستطيع كشف رسالة مرسلة من حساب حقيقي مخترق. وفي أي أمر يتعلق بالمال أو بيانات حساسة، أكّد ذلك بالاتصال بالشخص على رقم كان لديك مسبقًا. وإذا كانت الرسالة موقّعة عبر TIP، فافتح رابط "Verify" الخاص بها. يُظهر السجل الاسم الموثَّق للموقِّع، ويؤكد "Verify content" أن الرسالة هي بالضبط ما وقّعه وأنها أُرسلت إليك.
النطاق الشبيه نطاق حقيقي ومسجَّل يُختار ليشبه نطاقًا آخر، مثل rn مكان m، أو واصلة مضافة، أو حرف مُبدَّل، أو .co مكان .com. ولأن المهاجم يملكه، يستطيع إعداد SPF وDKIM وDMARC له، فتجتاز الرسالة كل الفحوص. وفي 2024 حوّلت شركة سلع في سنغافورة 42.3 مليون دولار أمريكي بعد رسالة من عنوان تختلف تهجئته قليلًا عن عنوان مورّدها. ويقول معيار DMARC نفسه إنه لا يعالج النطاقات المتشابهة بصريًا.
لا. بإعداد p=reject، يوقف DMARC البريد المزوَّر الذي يستخدم نطاقك بالضبط، وهذا أمر قيّم. لكن معياره، RFC 7489، يقول إنه لا يعالج النطاقات المتشابهة بصريًا ولا اسم العرض المقروء للبشر. كما أنه يُمرّر البريد المرسل من حساب حقيقي مخترق، لأن ذلك البريد يأتي فعلًا من النطاق. وبهذه الطرق الثلاث تحدث معظم الخسائر الكبيرة الناتجة عن اختراق البريد الإلكتروني للأعمال.
اتصل بمصرفك فورًا، وأخبره أن التحويل احتيالي، واطلب منه استرداد الدفعة والتواصل مع المصرف المستقبِل. ثم أبلغ عن الواقعة. في الولايات المتحدة، قدّم بلاغًا عبر ic3.gov مع التفاصيل الكاملة للمعاملة، أيًّا كان المبلغ. وفي البلدان الأخرى، أبلغ خدمة الجرائم الإلكترونية لدى الشرطة الوطنية في بلدك. احتفظ بالرسالة، ولا تحذف شيئًا، وحذّر الشخص أو الشركة الحقيقية التي استُخدم اسمها.
وقّعها باستخدام Trust Identity Protocol (TIP) من The AI Lab. باستخدام إضافة المتصفح TIP المجانية وTIP-ID، تضغط "Sign with TIP" بجانب Send. يوقّع جهازك الرسالة بعد فحص جديد لوجهك أو بصمتك، ويُضاف رابط "Verify" أسفل رسالتك. ويستطيع كل من تلقاها فتح الرابط، ورؤية اسمك الموثَّق، والتحقق من أن الرسالة هي بالضبط ما وقّعته وأنها أُرسلت إليه.
هو طريقة يوقّع بها شخص موثَّق رسالة بريد إلكتروني، كي يتمكن من يتلقونها من التحقق ممن وقّعها، ومن أنها أُرسلت إليهم، ومن أن شيئًا فيها لم يتغير. يحمل المرسل TIP-ID يصدر مرة واحدة بعد فحص لوثيقة الهوية وفحص مباشر للوجه تجريه جهة تحقق معتمدة (Verification Provider). وتُوقَّع كل رسالة على جهاز المرسل نفسه باستخدام ML-DSA-65، وهو معيار التوقيع ما بعد الكمّي الذي نشره NIST باسم FIPS 204، وتُسجَّل على شبكة TIP. والرسالة الموقّعة أصل قابل للتحقق (Verifiable Asset) له CTID خاص به.
لا يحتاج إلا إلى الرابط. يُظهر فتح رابط "Verify" السجل، وفيه من وقّع الرسالة، ومتى، وكيف أُنشئت بحسب قول المرسل. ويفحص "Verify content" في تلك الصفحة الموضوع والرسالة وعنوان From وقائمة To وCc والمرفقات مقارنةً بما وُقِّع، على جهاز القارئ نفسه، دون رفع أي شيء. أما المستلمون الذين يثبّتون إضافة TIP المجانية فيرون "Signed by" والاسم الموثَّق للمرسل مباشرة في Gmail وخدمات البريد على الويب الأخرى المدعومة.
لا. يحتفظ السجل العام ببصمة رقمية للرسالة، ولا يحتفظ بكلماتها أبدًا. ولا يُنشر موضوعها أو نصها أو عناوينها أبدًا. وفي TIP 2.9.74 وما بعده، لا يغادر الموضوع والنص جهازك على الإطلاق. ويُختم في السجل من أُرسلت إليه الرسالة ومن أرسلها، فلا يستطيع التحقق منهما إلا من لديه الرسالة أصلًا. ويُختم مستلمو Bcc بشكل خاص، فلا يستطيع إلا المرسل إظهار من أُرسلت إليهم نسخة. ولا تُفحص الرسائل أبدًا بواسطة TIP Classifier.
لا. كلمة مرور البريد المسروقة تمنح الوصول إلى صندوق بريدك، لا إلى مفتاح TIP الخاص بك. يبقى مفتاحك على جهازك أنت، وكل توقيع يحتاج إلى فحص جديد لوجهك أو بصمتك عليه. ولا توجد نافذة فتح ولا جلسة محفوظة تتجاوز هذا الفحص. والرسالة التي يرسلها المخترق من حسابك لن تحمل توقيعًا صالحًا، وهذا بالضبط ما ينبغي أن تبحث عنه جهات اتصالك.
لا. احتفظ بها جميعًا. فهي تحمي النطاقات وتفلتر البريد على مستوى واسع، وTIP لا يحظر أي شيء ولا يفلتره. يضيف TIP ما لا تستطيعه هي، وهو التحقق من أن شخصًا موثَّقًا وقّع هذه الرسالة بعينها لهؤلاء المستلمين. وهذا يغطي النطاقات الشبيهة وأسماء العرض المزيفة وصناديق البريد المخترقة التي تجتاز مصادقة النطاق.
التحقق من رسالة موقّعة مجاني للجميع، دون حاجة إلى حساب. والتوقيع مجاني للأفراد والمنظمات غير الربحية والمدارس والجامعات والجهات الحكومية والمؤسسات الصحفية للاستخدام التحريري والشركات التي تقل إيراداتها السنوية عن USD 100,000 (مئة ألف دولار أمريكي). وتستخدم الشركات الأكبر ترخيصًا تجاريًا منشورًا، وجميع فئاته مدرجة في theailab.org/tip-license.