E-Mail-Spoofing bedeutet, eine E-Mail zu senden, die vorgibt, von jemand anderem zu stammen. Die einfachste Form fälscht die Absenderadresse. Andere nutzen eine Lookalike-Domain mit einem geänderten Buchstaben, einen vertrauten Anzeigenamen vor einer fremden Adresse oder ein echtes Konto, das gehackt wurde. E-Mail wurde in den 1980er-Jahren ohne jede Prüfung des Absenders entwickelt, daher steht in der Absenderzeile, was immer der Absender eintippt. SPF, DKIM und DMARC kamen später hinzu, damit Domains belegen können, welche Server für sie senden dürfen, aber sie decken nicht jede Masche ab.
Spoofing ist die Verkleidung. Phishing ist das Ziel. Eine Phishing-E-Mail soll Sie dazu bringen, auf einen Link zu klicken, eine Datei zu öffnen, ein Passwort preiszugeben oder Geld zu senden, und dafür gibt sie sich meist als ein Absender aus, dem Sie vertrauen. Eine gefälschte E-Mail kann auch ganz ohne Link eingesetzt werden, etwa beim BEC-Betrug, bei dem der falsche Absender einfach um eine Zahlung bittet.
Business E-Mail Compromise ist Betrug, bei dem sich jemand per E-Mail als Vorgesetzter, Lieferant, Anwalt oder Immobilien-Treuhandfirma ausgibt und eine Zahlung umleitet. Die klassischen Varianten sind eine gefälschte Rechnung, die Bitte, die Bankverbindung eines Lieferanten zu ändern, eine dringende Überweisung für ein geheimes Geschäft und neue Überweisungsanweisungen kurz vor dem Abschluss eines Hauskaufs. Meist ist keine Schadsoftware im Spiel. Die Masche funktioniert, weil die E-Mail nach Routine aussieht und genau im richtigen Moment eintrifft.
In den USA wurden dem FBI im Jahr 2025 Verluste durch BEC-Betrug in Höhe von 3.046.598.558 US-Dollar aus 24.768 Beschwerden gemeldet. Damit war BEC nach Anlagebetrug die zweitteuerste Deliktsart im Bericht des FBI, und die Summe stieg gegenüber 2,77 Milliarden US-Dollar im Jahr 2024. Weltweit zählte das FBI von Oktober 2013 bis Dezember 2023 eine Schadenssumme (exposed losses) von 55,5 Milliarden US-Dollar, eine Zahl, die versuchte Schäden einschließt. Die gemeldeten Zahlen liegen unter der Wirklichkeit, weil viele Unternehmen nie Meldung erstatten.
Ja. Chat-Werkzeuge schreiben flüssige, offiziell klingende E-Mails in jeder Sprache, daher sind Rechtschreibfehler kein verlässliches Warnsignal mehr. In seinem Bericht für 2025 verzeichnete das FBI 22.364 Beschwerden, in denen KI erwähnt wurde, mit Verlusten von 893 Millionen US-Dollar, und gab an, dass Unternehmen mehr als 30 Millionen US-Dollar an Verlusten durch BEC-Betrug mit KI-Beteiligung gemeldet hatten. Weil eine gut geschriebene E-Mail nichts beweist, muss die Prüfung etwas sein, das ein Verfasser nicht fälschen kann, etwa ein Anruf unter einer bekannten Nummer oder die Signatur einer verifizierten Person.
Ja, die Person kann Ihre Adresse in die Absenderzeile setzen. Das ist Spoofing und erfordert Ihr Passwort nicht. Ob die E-Mail durchkommt, hängt von Ihrer Domain ab. Große Anbieter wie Gmail und Outlook.com veröffentlichen strenge DMARC-Einträge, daher werden gefälschte E-Mails von ihren Adressen meist abgelehnt oder in den Spam verschoben. Eine Unternehmensdomain ohne DMARC mit p=reject lässt sich leicht fälschen. Wenn Antworten und Unzustellbarkeitsmeldungen zu E-Mails eintreffen, die Sie nie gesendet haben, fälscht wahrscheinlich jemand Ihre Adresse, statt Ihr Konto zu nutzen.
Wenn die Nachrichten in Ihrem eigenen Ordner Gesendet erscheinen, wurde Ihr Konto übernommen. Ändern Sie Ihr Passwort von einem sauberen Gerät aus, aktivieren Sie die Bestätigung in zwei Schritten, melden Sie alle anderen Sitzungen ab und prüfen Sie Weiterleitungsregeln, Filter und geänderte Wiederherstellungsdaten, die der Angreifer hinzugefügt haben könnte, um Ihre E-Mails weiter mitzulesen. Warnen Sie dann Ihre Kontakte, vor allem alle, die eine Zahlungsaufforderung erhalten könnten. Wenn die Nachrichten nicht in Ihrem Ordner Gesendet sind, handelt es sich um Spoofing, nicht um ein gehacktes Konto.
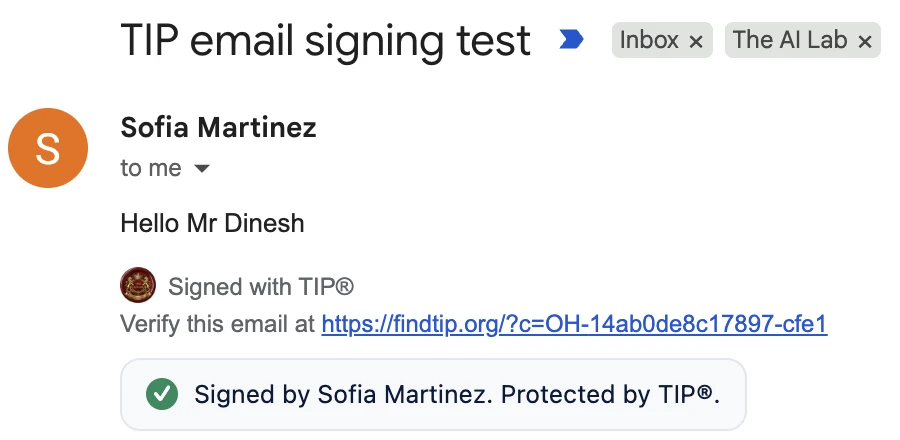
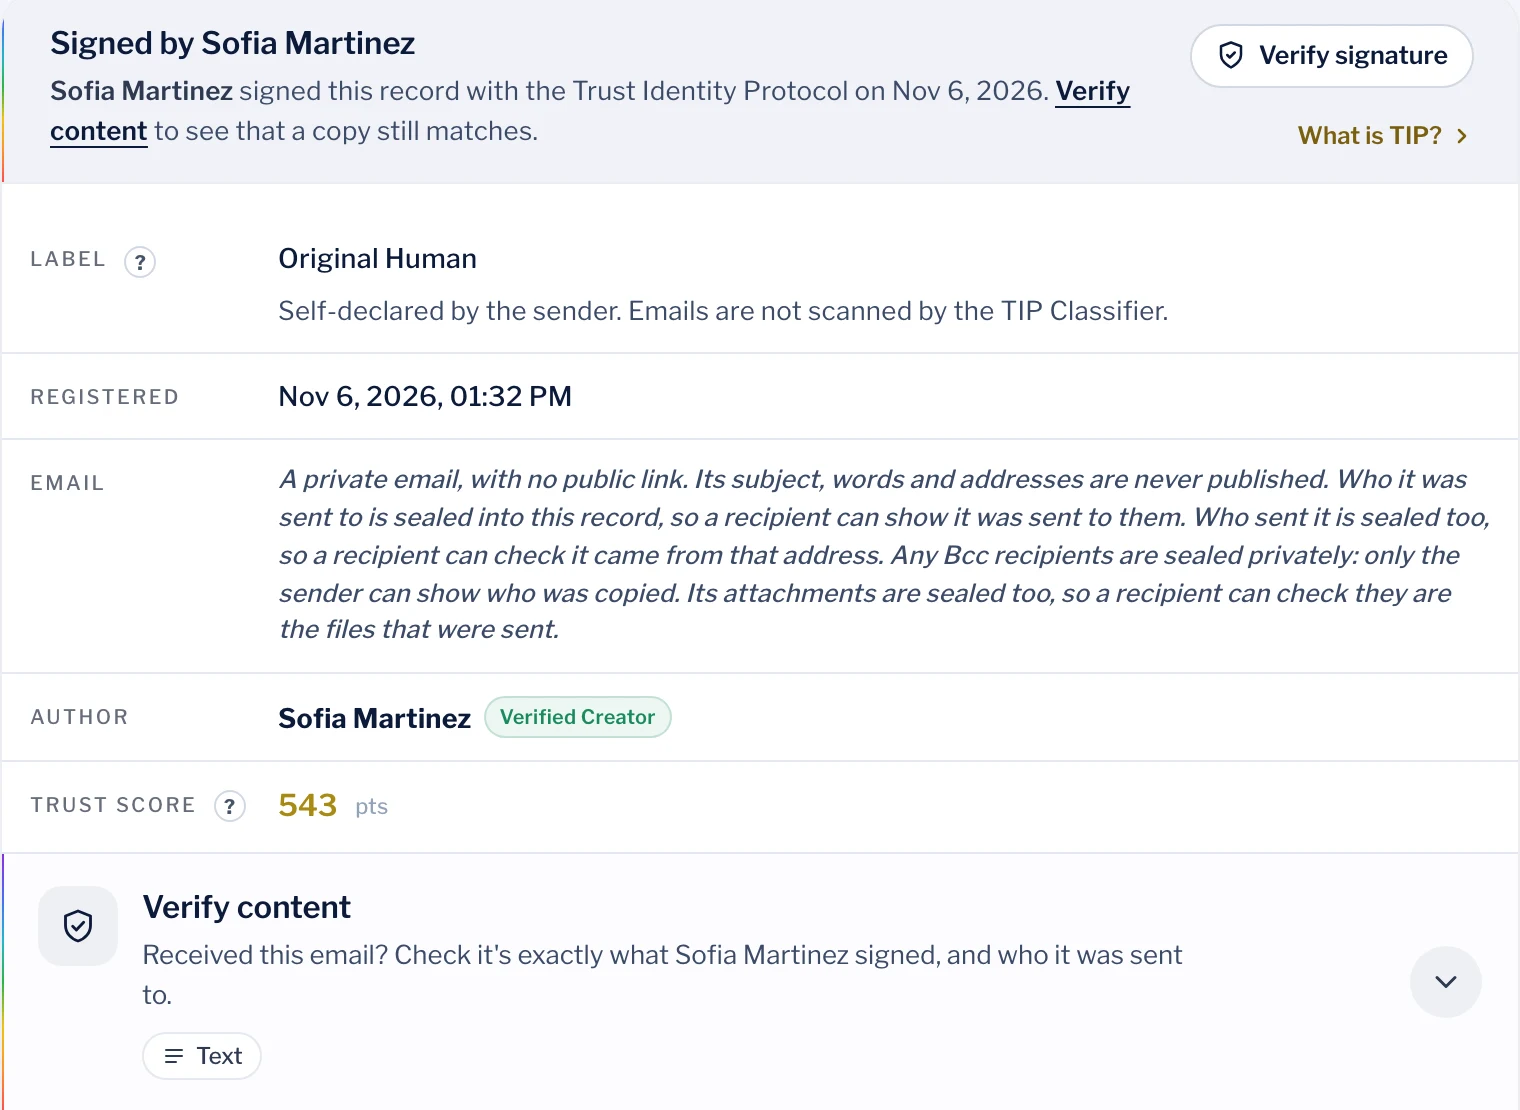
Sehen Sie sich die vollständige Adresse statt des Namens an, prüfen Sie, ob Ihre Mail-App eine Authentifizierungswarnung zeigt, und schauen Sie, wohin eine Antwort gehen würde. Diese Prüfungen entlarven nachlässige Fälschungen. Eine E-Mail, die von einem gehackten echten Konto gesendet wurde, erkennen sie nicht. Bei allem, was mit Geld oder sensiblen Daten zu tun hat, bestätigen Sie die Sache mit einem Anruf unter einer Nummer, die Sie bereits hatten. Ist die E-Mail mit TIP signiert, öffnen Sie ihren Verify-Link. Der Eintrag zeigt den verifizierten Namen der signierenden Person, und „Verify content“ bestätigt, dass die E-Mail genau dem entspricht, was diese Person signiert hat, und an Sie gesendet wurde.
Eine Lookalike-Domain ist eine echte, registrierte Domain, die so gewählt wurde, dass sie einer anderen ähnelt, etwa rn statt m, ein zusätzlicher Bindestrich, ein vertauschter Buchstabe oder .co statt .com. Weil der Angreifer sie besitzt, kann er SPF, DKIM und DMARC dafür einrichten, sodass die E-Mail jede Prüfung besteht. Im Jahr 2024 überwies ein Rohstoffunternehmen in Singapur 42,3 Millionen US-Dollar nach einer E-Mail von einer Adresse, deren Schreibweise leicht von der seines Lieferanten abwich. Der DMARC-Standard selbst sagt, dass er optisch ähnliche Domains nicht behandelt.
Nein. Mit p=reject stoppt DMARC gefälschte E-Mails, die genau Ihre Domain verwenden, und das ist wertvoll. Sein Standard, RFC 7489, sagt, dass er optisch ähnliche Domains und den für Menschen lesbaren Anzeigenamen nicht behandelt. Außerdem lässt DMARC E-Mails durch, die von einem gehackten echten Konto gesendet werden, weil diese E-Mails tatsächlich von der Domain stammen. Auf diesen drei Wegen entstehen die meisten großen Verluste durch BEC-Betrug.
Rufen Sie sofort Ihre Bank an, sagen Sie, dass die Überweisung Betrug war, und bitten Sie die Bank, die Zahlung zurückzurufen und die Empfängerbank zu kontaktieren. Melden Sie den Vorfall dann. In den USA erstatten Sie Meldung unter ic3.gov mit allen Transaktionsdetails, unabhängig vom Betrag. Anderswo melden Sie ihn der Cybercrime-Stelle Ihrer nationalen Polizei. Bewahren Sie die E-Mail auf, löschen Sie nichts und warnen Sie die echte Person oder das echte Unternehmen, deren Name verwendet wurde.
Signieren Sie sie mit dem Trust Identity Protocol (TIP) von The AI Lab. Mit der kostenlosen TIP-Browsererweiterung und einer TIP-ID klicken Sie neben Senden auf „Sign with TIP“. Ihr Gerät signiert die E-Mail nach einer neuen Gesichts- oder Fingerabdruckprüfung, und unter Ihrer Nachricht erscheint ein Verify-Link. Jeder, der sie erhalten hat, kann den Link öffnen, Ihren verifizierten Namen sehen und prüfen, dass die E-Mail genau dem entspricht, was Sie signiert haben, und an ihn gesendet wurde.
Damit kann eine verifizierte Person eine E-Mail signieren, sodass die Empfänger prüfen können, wer sie signiert hat, dass sie an sie gesendet wurde und dass nichts verändert wurde. Der Absender besitzt eine TIP-ID, die einmalig nach einer Ausweis- und Live-Gesichtsprüfung durch einen akkreditierten Verification Provider (Verifizierungsanbieter) ausgestellt wird. Jede E-Mail wird auf dem eigenen Gerät des Absenders mit ML-DSA-65 signiert, dem Post-Quanten-Signaturstandard, den das NIST als FIPS 204 veröffentlicht hat, und im TIP-Netzwerk erfasst. Eine signierte E-Mail ist ein Verifiable Asset mit eigener CTID.
Er braucht nur den Link. Der Verify-Link öffnet den Eintrag. Er zeigt, wer die E-Mail signiert hat, wann, und wie sie laut Absender entstanden ist. „Verify content“ auf dieser Seite gleicht Betreff, Nachricht, Absenderadresse, An- und Cc-Liste sowie Anhänge mit dem Signierten ab, auf dem eigenen Gerät der lesenden Person und ohne etwas hochzuladen. Empfänger, die die kostenlose TIP-Erweiterung installieren, sehen „Signed by“ und den verifizierten Namen des Absenders direkt in Gmail und den anderen unterstützten Webmail-Diensten.
Nein. Der öffentliche Eintrag enthält einen digitalen Fingerabdruck der E-Mail, nie ihren Text. Betreff, Nachricht und Adressen werden nie veröffentlicht. Ab TIP 2.9.74 verlassen Betreff und Nachricht Ihr Gerät überhaupt nicht mehr. Empfänger und Absender werden im Eintrag versiegelt, sodass nur jemand, der die E-Mail bereits hat, sie prüfen kann. Bcc-Empfänger werden privat versiegelt, sodass nur der Absender zeigen kann, wer in Kopie war. E-Mails werden nie vom TIP Classifier gescannt.
Nein. Ein gestohlenes E-Mail-Passwort verschafft Zugang zu Ihrem Postfach, nicht zu Ihrem TIP-Schlüssel. Ihr Schlüssel bleibt auf Ihrem eigenen Gerät, und jede Signatur erfordert dort eine neue Gesichts- oder Fingerabdruckprüfung. Es gibt kein Entsperrfenster und keine gespeicherte Sitzung, die das überspringt. Eine E-Mail, die der Hacker von Ihrem Konto sendet, trägt keine gültige Signatur, und genau darauf sollten Ihre Kontakte achten.
Nein. Behalten Sie sie alle. Sie schützen Domains und filtern E-Mails in großem Umfang, und TIP blockiert und filtert nichts. TIP ergänzt, was sie nicht leisten können, eine Prüfung, dass eine verifizierte Person genau diese E-Mail für genau diese Empfänger signiert hat. Das deckt die Lookalike-Domains, gefälschten Anzeigenamen und gehackten Postfächer ab, die die Domain-Authentifizierung bestehen.
Das Prüfen einer signierten E-Mail ist für alle kostenlos, ohne Konto. Das Signieren ist kostenlos für Einzelpersonen, gemeinnützige Organisationen, Schulen und Hochschulen, Behörden, journalistische Organisationen für redaktionelle Zwecke und Unternehmen mit weniger als USD 100.000 Jahresumsatz. Größere Unternehmen nutzen eine veröffentlichte kommerzielle Lizenz. Alle Stufen sind unter theailab.org/tip-license aufgeführt.