We have begun the founding chapter. Be among the first

Suplantación de correo y compromiso del correo empresarial | Preguntas y respuestas

Suplantación de correo electrónico, y cómo saber quién envió realmente un correo

La suplantación de correo electrónico (email spoofing) es un correo que finge venir de alguien que no lo envió. Así empieza la mayoría de los casos de compromiso del correo empresarial (BEC), y los estadounidenses reportaron al FBI pérdidas de US$ 3,05 mil millones por este fraude en 2025. Aquí verá cómo revisar cualquier correo en un minuto, qué pueden y qué no pueden detectar SPF, DKIM y DMARC, y cómo el Trust Identity Protocol (TIP) de The AI Lab permite que una persona verificada firme un correo para que usted pueda confirmar que vino de ella.

Datos clave

US$ 3,05 mil millones
perdidos por compromiso del correo empresarial en los Estados Unidos en 2025, en 24.768 denuncias ante el FBI FBI IC3, 2025 Internet Crime Report
US$ 55,5 mil millones
en pérdidas expuestas por compromiso del correo empresarial en todo el mundo entre octubre de 2013 y diciembre de 2023, incluidas las pérdidas en intentos de fraude FBI IC3 PSA, Business Email Compromise, the $55 Billion Scam, Sept. 2024
191.561
denuncias de phishing y suplantación presentadas ante el FBI en 2025 FBI IC3, 2025 Internet Crime Report
US$ 679 millones
congelados por el FBI en 2025 para víctimas que denunciaron con rapidez transferencias fraudulentas, el 58% del dinero en riesgo FBI IC3, 2025 Internet Crime Report
Sin cobertura
los dominios de apariencia similar y los nombres visibles falsos quedan fuera de lo que DMARC se diseñó para detener, según su propia norma RFC 7489, DMARC, sections 2.2 and 2.4
7,7%
de los 1,8 millones de dominios de correo con más tráfico aplican DMARC con p=reject, la configuración que bloquea el correo falsificado EasyDMARC, 2025 DMARC adoption report (vendor study)

Las cuatro formas en que un correo miente, y qué detecta cada una

SPF, DKIM y DMARC prueban qué dominio y qué servidor enviaron un correo. Nunca se diseñaron para probar qué persona lo escribió. En ese vacío ocurren la mayoría de las grandes pérdidas.

EngañoLo que usted veSPF, DKIM y DMARCUna firma TIP
Dominio falsificadoEl campo «De» muestra la dirección real, [email protected], pero el correo vino de otro lugar.Se detiene cuando el dominio publica DMARC con p=reject. Muchos dominios no lo hacen.El correo no lleva ninguna firma válida de esa persona.
Dominio de apariencia similarUna letra cambia, rn por m, se añade un guion, .co en lugar de .com. El atacante es dueño del dominio y configura SPF y DKIM para él.Supera SPF, DKIM y DMARC, porque el atacante controla ese dominio.Una firma TIP pertenece a una persona verificada, no a un dominio. Un dominio de apariencia similar no puede producirla.
Nombre visible falsoEl nombre dice ser su director ejecutivo o su proveedor. La dirección que hay detrás es una cuenta gratuita de correo web.Supera la autenticación del propio dominio de la cuenta gratuita.«Signed by» (Firmado por) muestra el nombre verificado de quien firma. El correo de un impostor no tiene firma, o tiene una con el nombre real del propio impostor.
Buzón real hackeadoEl correo realmente viene de la cuenta de su proveedor, a menudo dentro de una conversación real, con nuevos datos bancarios.Lo supera todo, porque se envía desde el buzón real.Una contraseña robada no basta para firmar. Cada firma requiere una verificación nueva del rostro o la huella dactilar del titular en su propio dispositivo.

Revise cualquier correo en un minuto

Estas comprobaciones funcionan en cualquier aplicación de correo, con o sin TIP.

  1. Lea la dirección, no el nombre

    Toque o pase el cursor sobre el nombre del remitente para ver la dirección completa. Busque una letra cambiada, una palabra de más, una terminación distinta como .co en lugar de .com, o una dirección de correo web gratuita en un correo de empresa.

  2. Busque la advertencia de su aplicación de correo

    Gmail muestra un signo de interrogación junto al nombre del remitente cuando no puede confirmar que el mensaje vino del dominio que afirma. En Más y luego «Show original» (Mostrar original) verá los resultados de SPF, DKIM y DMARC. Outlook muestra resultados similares en «View message details» (Ver detalles del mensaje).

  3. Compruebe adónde iría una respuesta

    Pulse Responder y mire la dirección que se completa. Una dirección de respuesta distinta de la del remitente es una señal común de fraude.

  4. Confirme por otra vía cualquier solicitud de dinero

    Considere no confirmada una nueva cuenta bancaria, un cambio en las instrucciones de transferencia o un pago urgente hasta que llame a la persona a un número que ya tenía. Nunca use un número de teléfono ni un enlace del propio correo.

  5. Si está firmado con TIP, abra el registro

    Un correo firmado termina con «Signed with TIP» (Firmado con TIP) y un enlace «Verify». Abra el enlace para ver quién lo firmó y cuándo, y luego use «Verify content» (Verificar contenido) en esa página para comprobar en su propio dispositivo el asunto, el mensaje, el remitente, los destinatarios y los archivos adjuntos.

  6. Si ya pagó, actúe en cuestión de horas

    Llame a su banco y pídale que recupere la transferencia, y luego denúncielo. En los Estados Unidos, presente la denuncia en ic3.gov. En otros países, acuda al servicio de delitos informáticos de su policía nacional. La rapidez importa. El FBI congeló el 58% del dinero en riesgo en los casos que se le denunciaron en 2025.

Cómo funciona la firma de correos con TIP

Una persona verificada firma un correo en el correo web que ya usa. Quienes lo reciben pueden comprobar quién lo firmó, que se les envió a ellos y que nada cambió. Las palabras y las direcciones del correo nunca se publican.

01

Fírmelo junto a Enviar

Escriba su correo como siempre en Gmail, Outlook, Yahoo Mail, AOL Mail, iCloud Mail, Proton Mail, Zoho Mail o Fastmail, y pulse «Sign with TIP» (Firmar con TIP). Una verificación nueva del rostro o la huella dactilar en su propio dispositivo desbloquea su clave para esa única firma.

Barra de herramientas de redacción de un correo web con el botón «Sign with TIP» junto al botón Enviar

02

Su destinatario ve quién lo firmó

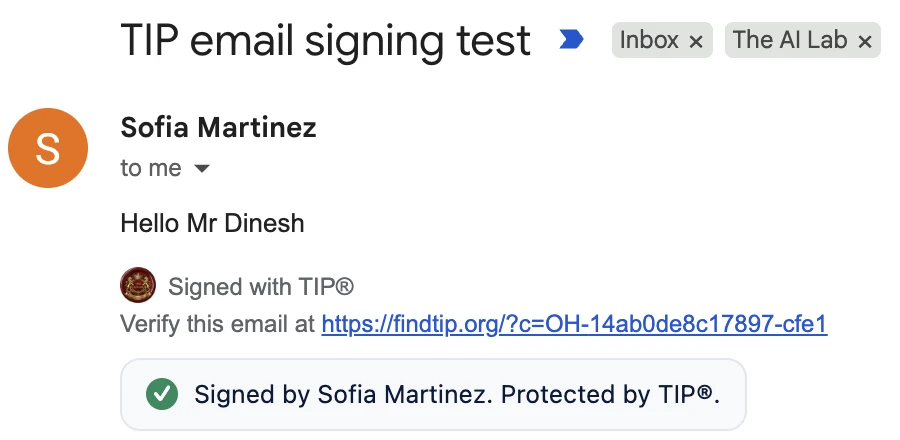
Bajo su mensaje se añade una línea breve, «Signed with TIP» y un enlace «Verify». Quienes tienen la extensión gratuita de TIP ven «Signed by» y su nombre verificado directamente en su bandeja de entrada. Todos los demás pueden abrir el enlace.

Un correo recibido en Gmail que termina con «Signed with TIP», un enlace «Verify» y una insignia con el texto «Signed by Sofia Martinez» y «Protected by TIP».

03

Cualquier persona que lo recibió puede comprobarlo

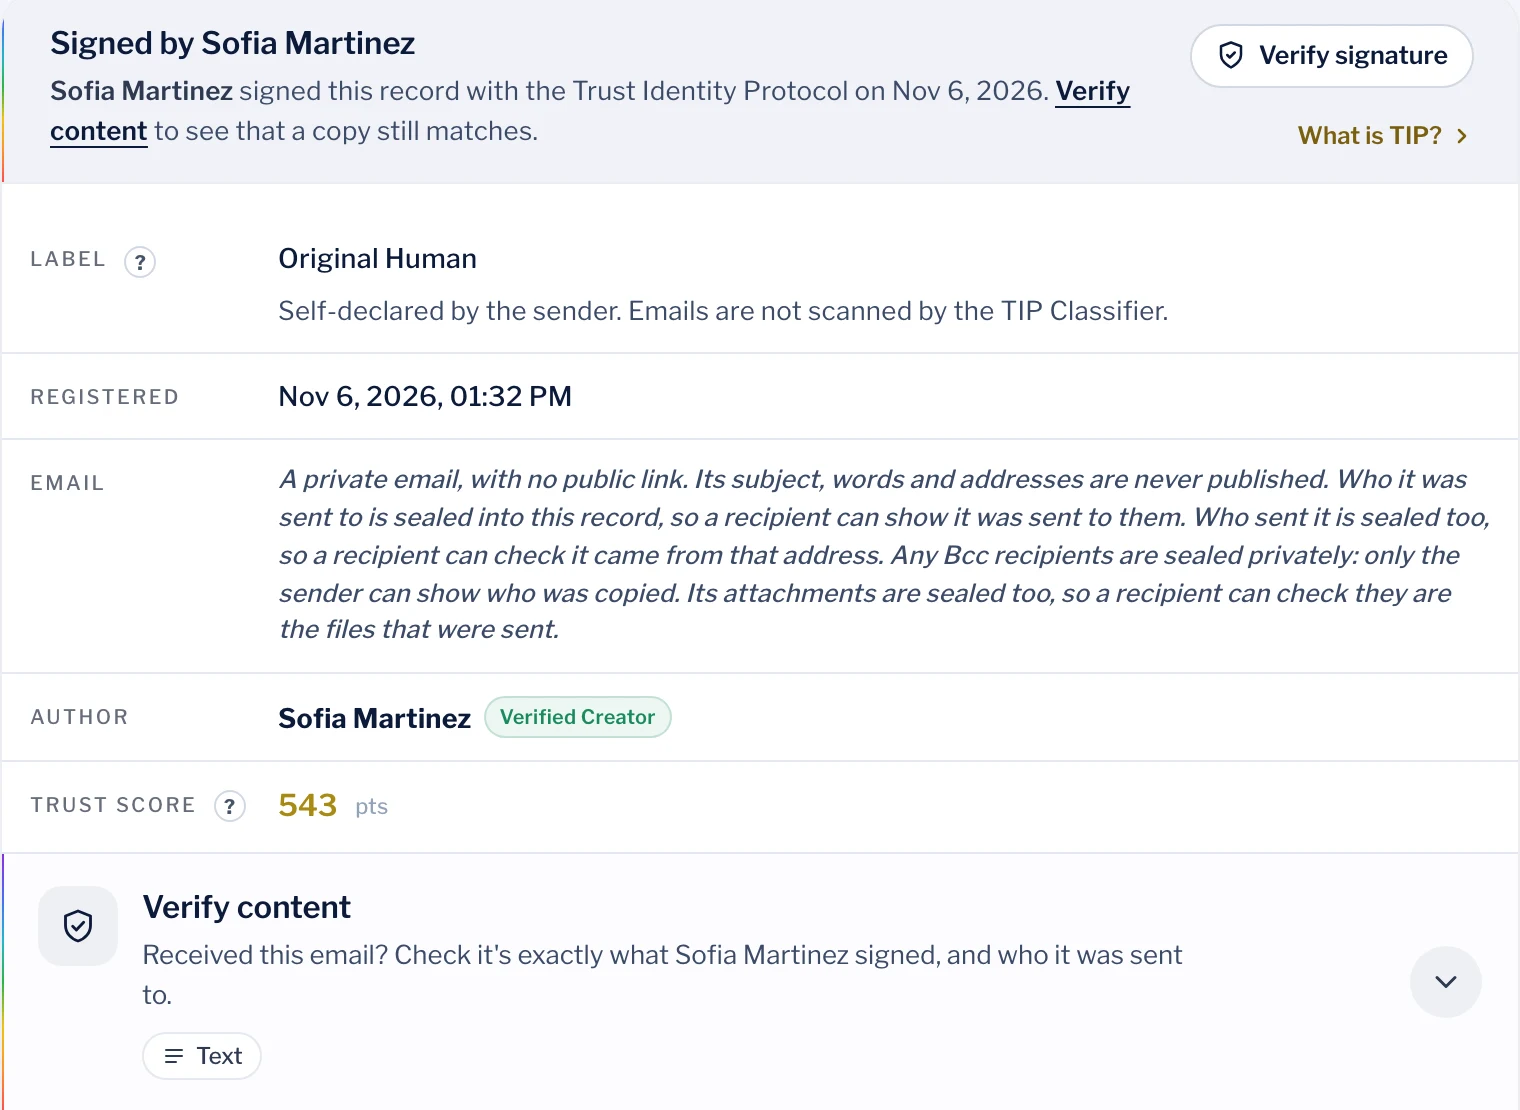
El enlace «Verify» abre el registro público del correo, que muestra quién lo firmó y cuándo, pero nunca sus palabras ni sus direcciones. «Verify content» comprueba el asunto, el mensaje, el remitente, los destinatarios y los archivos adjuntos en el propio dispositivo del lector. Si algo se cambió, no coincidirá.

El registro TIP de un correo firmado, que muestra «Signed by Sofia Martinez», la etiqueta «Original Human» (Original Humano), la hora de registro, una nota que indica que el asunto, las palabras y las direcciones del correo nunca se publican, y el panel «Verify content»

Lo que la firma de correos con TIP no hace

  • No bloquea, filtra ni pone en cuarentena el correo. Mantenga SPF, DKIM, DMARC y su filtro de spam.
  • Solo cubre los correos que el remitente decidió firmar. Un correo sin firma no es prueba de fraude, pero en una empresa que firma cada instrucción de pago, uno sin firma debe confirmarse por teléfono.
  • Prueba quién firmó un correo y que no ha cambiado. No prueba que el correo sea verdadero ni que una solicitud sea sensata.
  • No prueba la entrega. Eso lo hacen DKIM y los registros de los servidores de correo.
  • Cómo se hizo un correo, por ejemplo «Original Human», es una declaración del propio remitente. TIP nunca analiza el texto de los correos.

Una regla que su equipo y sus clientes pueden seguir

«Firmamos con TIP cada instrucción de pago y cada cambio de datos bancarios. Si alguna llega sin firma, considérela no confirmada y llámenos a un número que usted ya tenga». Los equipos de finanzas, las compañías de títulos de propiedad, los bufetes de abogados, las escuelas y los gobiernos municipales pueden publicar esta regla hoy mismo.

Preguntas y respuestas

¿Qué es la suplantación de correo electrónico?

La suplantación de correo electrónico consiste en enviar un correo que finge venir de otra persona. La forma más simple falsifica la dirección del remitente. Otras usan un dominio de apariencia similar con una letra cambiada, un nombre visible conocido delante de una dirección sin relación, o una cuenta real que fue hackeada. El correo electrónico se diseñó en la década de 1980 sin ninguna comprobación del remitente, así que el campo «De» muestra lo que el remitente escriba. SPF, DKIM y DMARC se añadieron más tarde para que los dominios pudieran probar qué servidores pueden enviar en su nombre, pero no cubren todos los engaños.

¿Cuál es la diferencia entre la suplantación de correo y el phishing?

La suplantación es el disfraz. El phishing es el objetivo. Un correo de phishing intenta que usted haga clic en un enlace, abra un archivo, entregue una contraseña o envíe dinero, y para lograrlo suele suplantar a un remitente de su confianza. Un correo suplantado también puede usarse sin ningún enlace, como en el compromiso del correo empresarial, donde el remitente falso simplemente pide un pago.

¿Qué es el compromiso del correo empresarial (BEC)?

El compromiso del correo empresarial es un fraude que usa el correo electrónico para hacerse pasar por un jefe, un proveedor, un abogado o una compañía de títulos de propiedad y desviar un pago. Las versiones clásicas son una factura falsa, una solicitud para cambiar los datos bancarios de un proveedor, una transferencia urgente para un negocio secreto y nuevas instrucciones de transferencia justo antes del cierre de la compra de una vivienda. Por lo general no hay malware. Funciona porque el correo parece rutinario y llega en el momento justo.

¿Cuánto dinero se pierde por el compromiso del correo empresarial?

Los estadounidenses reportaron al FBI pérdidas de US$ 3.046.598.558 por compromiso del correo empresarial en 2025, a partir de 24.768 denuncias. Eso lo convirtió en el segundo tipo de delito más costoso del informe del FBI, después del fraude de inversión, y supuso un aumento frente a los US$ 2,77 mil millones de 2024. En todo el mundo, el FBI contabilizó US$ 55,5 mil millones en pérdidas expuestas entre octubre de 2013 y diciembre de 2023, una cifra que incluye las pérdidas en intentos de fraude. Las cifras reportadas se quedan cortas, porque muchas empresas nunca denuncian.

¿Puede la IA escribir correos de phishing convincentes?

Sí. Las herramientas de chat escriben correos fluidos y de tono oficial en cualquier idioma, así que la mala ortografía ya no es una señal de alerta fiable. En su informe de 2025, el FBI registró 22.364 denuncias que mencionaban la IA, con US$ 893 millones en pérdidas, e indicó que las empresas reportaron más de US$ 30 millones perdidos por compromiso del correo empresarial con participación de IA. Como un correo bien escrito no prueba nada, la comprobación tiene que ser algo que quien escribe no pueda falsificar, como una llamada a un número conocido o la firma de una persona verificada.

¿Puede alguien enviar un correo desde mi dirección sin hackear mi cuenta?

Puede poner su dirección en el campo «De», sí. Eso es suplantación, y no requiere su contraseña. Que el correo llegue o no depende de su dominio. Los grandes proveedores como Gmail y Outlook.com publican registros DMARC estrictos, así que el correo falsificado con sus direcciones suele rechazarse o enviarse a spam. Un dominio de empresa sin DMARC con p=reject es fácil de falsificar. Si le llegan respuestas y rebotes de mensajes que usted nunca envió, lo más probable es que alguien lo esté suplantando, no que esté usando su cuenta.

Alguien está enviando correos desde mi cuenta de Gmail u Outlook. ¿Qué hago?

Si los mensajes aparecen en su propia carpeta de Enviados, alguien tomó el control de su cuenta. Cambie su contraseña desde un dispositivo limpio, active la verificación en dos pasos, cierre todas las demás sesiones y revise si hay reglas de reenvío, filtros o datos de recuperación modificados que el atacante pudo haber añadido para seguir vigilando su correo. Luego avise a sus contactos, sobre todo a quien pueda recibir una solicitud de pago. Si los mensajes no están en su carpeta de Enviados, se trata de suplantación, no de una cuenta hackeada.

¿Cómo sé si un correo es realmente de la persona que dice ser?

Mire la dirección completa en lugar del nombre, revise si su aplicación de correo muestra una advertencia de autenticación y compruebe adónde iría una respuesta. Esas comprobaciones detectan las falsificaciones descuidadas. No pueden detectar un correo enviado desde una cuenta real hackeada. Para cualquier asunto que involucre dinero o datos sensibles, confirme llamando a la persona a un número que ya tenía. Si el correo está firmado con TIP, abra su enlace «Verify». El registro muestra el nombre verificado de quien firmó, y «Verify content» confirma que el correo es exactamente lo que esa persona firmó y que se le envió a usted.

¿Qué es un dominio de apariencia similar?

Un dominio de apariencia similar es un dominio real y registrado, elegido para parecerse a otro, por ejemplo con rn en lugar de m, un guion añadido, una letra intercambiada o .co en lugar de .com. Como el atacante es su dueño, puede configurar SPF, DKIM y DMARC para él, de modo que el correo supera todas las comprobaciones. En 2024, una empresa de materias primas de Singapur transfirió US$ 42,3 millones tras recibir un correo desde una dirección escrita de forma ligeramente distinta a la de su proveedor. La propia norma de DMARC dice que no aborda los dominios visualmente similares.

¿DMARC detiene toda la suplantación de correo?

No. Con p=reject, DMARC detiene el correo falsificado que usa exactamente su dominio, lo cual es valioso. Su norma, RFC 7489, dice que no aborda los dominios visualmente similares ni el nombre visible legible por personas. También deja pasar el correo enviado desde una cuenta real hackeada, porque ese correo realmente proviene del dominio. Esos tres casos explican cómo ocurren la mayoría de las grandes pérdidas por compromiso del correo empresarial.

¿Qué debo hacer si envié dinero tras recibir un correo suplantado?

Llame a su banco de inmediato, dígale que la transferencia fue un fraude y pídale que recupere el pago y se comunique con el banco receptor. Luego denúncielo. En los Estados Unidos, presente la denuncia en ic3.gov con todos los detalles de la transacción, sea cual sea el monto. En otros países, denúncielo ante el servicio de delitos informáticos de su policía nacional. Conserve el correo, no borre nada y avise a la persona o empresa real cuyo nombre se usó.

¿Cómo puedo probar que un correo realmente lo envié yo?

Fírmelo con el Trust Identity Protocol (TIP) de The AI Lab. Con la extensión gratuita de TIP para el navegador y un TIP-ID, usted pulsa «Sign with TIP» junto a Enviar. Su dispositivo firma el correo tras una verificación nueva del rostro o la huella dactilar, y bajo su mensaje se añade un enlace «Verify». Cualquier persona que lo haya recibido puede abrir el enlace, ver su nombre verificado y comprobar que el correo es exactamente lo que usted firmó y que se le envió a ella.

¿Qué es la firma de correos con TIP?

Es una forma de que una persona verificada firme un correo para que quienes lo reciban puedan comprobar quién lo firmó, que se les envió a ellos y que nada se cambió. El remitente tiene un TIP-ID, emitido una sola vez tras una verificación de su documento de identidad y de su rostro en vivo realizada por un Proveedor de Verificación acreditado. Cada correo se firma en el propio dispositivo del remitente con ML-DSA-65, el estándar de firma poscuántica que el NIST publicó como FIPS 204, y se registra en la red TIP. Un correo firmado es un Verifiable Asset (Activo Verificable) con su propio CTID.

¿Cómo comprueba el destinatario un correo firmado? ¿Necesita algo?

No necesita nada más que el enlace. Al abrir el enlace «Verify» se muestra el registro, con quién lo firmó, cuándo y cómo dice el remitente que se hizo. «Verify content», en esa página, compara el asunto, el mensaje, la dirección del remitente, la lista de destinatarios en Para y CC y los archivos adjuntos con lo que se firmó, en el propio dispositivo del lector, sin subir nada. Los destinatarios que instalan la extensión gratuita de TIP ven «Signed by» y el nombre verificado del remitente directamente en Gmail y en los demás correos web compatibles.

¿TIP lee o almacena mis correos?

No. El registro público guarda una huella digital del correo, nunca sus palabras. Su asunto, su mensaje y sus direcciones nunca se publican. En TIP 2.9.74 y versiones posteriores, el asunto y el mensaje ni siquiera salen de su dispositivo. A quién se envió y quién lo envió quedan sellados en el registro, de modo que solo alguien que ya tenga el correo puede comprobarlo. Los destinatarios en CCO se sellan de forma privada, así que solo el remitente puede mostrar a quién se copió. El TIP Classifier nunca analiza los correos.

¿Puede un hacker que entre en mi buzón firmar correos como si fuera yo?

No. Una contraseña de correo robada da acceso a su buzón, no a su clave TIP. Su clave permanece en su propio dispositivo, y cada firma requiere allí una verificación nueva del rostro o la huella dactilar. No hay un periodo de desbloqueo ni una sesión guardada que la omita. Un correo que el hacker envíe desde su cuenta no llevará una firma válida, que es justo lo que sus contactos deben buscar.

¿TIP reemplaza a SPF, DKIM, DMARC o a mi filtro de spam?

No. Mantenga todos ellos. Protegen los dominios y filtran el correo a gran escala, y TIP no bloquea ni filtra nada. TIP añade lo que ellos no pueden ofrecer, una comprobación de que una persona verificada firmó este correo exacto para estos destinatarios. Eso cubre los dominios de apariencia similar, los nombres visibles falsos y los buzones hackeados que superan la autenticación de dominio.

¿Cuánto cuesta la firma de correos con TIP?

Comprobar un correo firmado es gratis para todos, sin necesidad de cuenta. Firmar es gratis para particulares, organizaciones sin fines de lucro, escuelas y universidades, organismos gubernamentales, organizaciones periodísticas para uso editorial y empresas con ingresos anuales inferiores a USD 100.000. Las empresas más grandes usan una licencia comercial publicada, con todos los niveles disponibles en theailab.org/tip-license.


La guía completa en inglés

La guía en inglés agrega casos documentados del FBI, los tribunales y los organismos reguladores, 38 preguntas y respuestas, un glosario y todas las fuentes.

Lea la guía completa en inglés

Firme los correos que importan

Comprobar un correo firmado es gratis para todos. Firmar es gratis para personas individuales, organizaciones sin fines de lucro, educadores, gobiernos, periodistas y empresas con ingresos inferiores a USD 100.000.