
什么是电子邮件仿冒?
电子邮件仿冒是指发送一封伪装成来自他人的邮件。最简单的形式是伪造发件人(From)地址。其他形式包括只改动一个字母的相似域名、在无关地址前加上熟悉的显示名称,或者使用被入侵的真实账户。电子邮件在20世纪80年代设计时没有任何发件人核查机制,所以发件人一栏显示的就是发件人输入的内容。后来加入的SPF、DKIM和DMARC让域名可以证明哪些服务器有权代表自己发送邮件,但它们并不能覆盖所有手法。
电子邮件仿冒与商业电子邮件诈骗 | 问答
电子邮件仿冒是指冒充他人发出的邮件,看起来来自某人,实际上并非如此。大多数商业电子邮件诈骗都由此开始,2025年美国民众就此向FBI报告的损失达30.5亿美元。本页介绍如何在一分钟内检查任何邮件,SPF、DKIM和DMARC能发现什么、不能发现什么,以及The AI Lab推出的Trust Identity Protocol(TIP)如何让经过验证的人为邮件签名,让您确认邮件确实来自对方。
SPF、DKIM和DMARC证明的是邮件由哪个域名和哪台服务器发送。它们从来不是为了证明邮件由哪个人撰写而设计的。大多数重大损失正是发生在这一空白地带。
| 手法 | 您看到的内容 | SPF、DKIM和DMARC | TIP签名 |
|---|---|---|---|
| 伪造域名 | 发件人(From)一栏显示的是真实地址[email protected],但邮件其实来自别处。 | 如果该域名以p=reject发布DMARC,就能拦截。许多域名并没有这样做。 | 邮件上没有此人的有效签名。 |
| 相似域名 | 只差一个字母,比如用rn冒充m、多加一个连字符、把.com换成.co。攻击者拥有该域名,并为其配置了SPF和DKIM。 | 能通过SPF、DKIM和DMARC,因为攻击者控制着该域名。 | TIP签名属于经过验证的人,而不属于域名。相似域名无法生成这种签名。 |
| 虚假显示名称 | 显示的名字是您的CEO或供应商,背后的地址却是一个免费网页邮箱账户。 | 能以该免费账户自身的域名通过身份验证。 | “Signed by”(签名者)显示签名者经过验证的姓名。冒充者的邮件要么没有签名,要么带有其本人真实姓名的签名。 |
| 被入侵的真实邮箱 | 邮件确实来自供应商的账户,通常出现在真实的往来邮件中,并附有新的银行账户信息。 | 能通过所有检查,因为邮件就是从真实邮箱发出的。 | 仅凭盗取的密码无法签名。每次签名都需要所有者在自己的设备上重新进行面部或指纹验证。 |
无论是否使用TIP,这些检查方法在任何邮件应用中都适用。
点按或将鼠标悬停在发件人姓名上,查看完整地址。留意是否有一个字母被改动、多出一个词、结尾不同(例如.co而不是.com),或者商务邮件却使用免费网页邮箱地址。
当Gmail无法确认邮件来自其声称的域名时,会在发件人姓名旁显示问号。依次点击“More”(更多)和“Show original”(显示原始邮件),即可看到SPF、DKIM和DMARC的结果。Outlook在“View message details”(查看邮件详细信息)中显示类似结果。
点击“回复”,看看自动填入的地址。回复地址与发件人地址不同,是常见的诈骗迹象。
在拨打您原先就有的号码与对方确认之前,把新的银行账户、变更的汇款指令或紧急付款都视为未经确认。切勿使用邮件中提供的电话号码或链接。
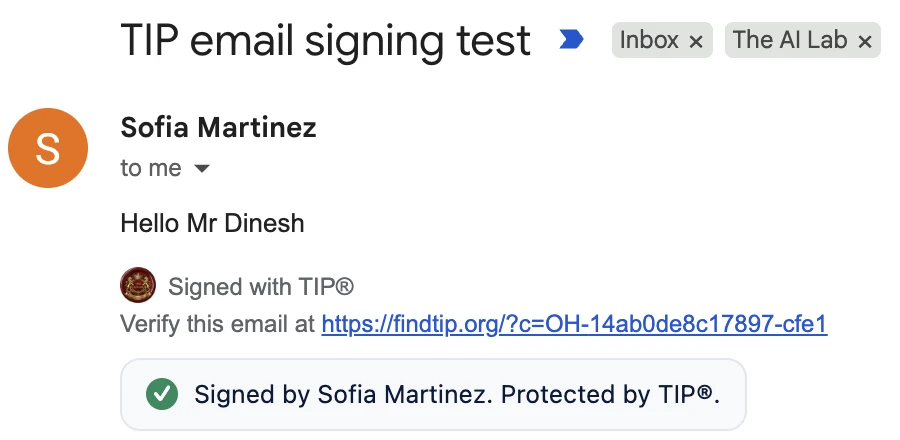
已签名的邮件末尾会有“Signed with TIP”(已用TIP签名)和一个Verify链接。打开链接可查看是谁在何时签的名,然后在该页面使用“Verify content”(验证内容),在您自己的设备上检查主题、正文、发件人、收件人和附件。
致电您的银行,要求撤回这笔转账,然后报案。在美国,请在ic3.gov提交报告。在其他国家和地区,请联系当地警方的网络犯罪部门。速度至关重要。在2025年向FBI报告的案件中,FBI冻结了58%的涉险资金。
经过验证的人在自己常用的网页邮箱中为邮件签名。收件人可以查看是谁签的名、邮件确实是发给自己的,以及内容没有任何改动。邮件的文字和地址永远不会公开。
01
像平常一样在Gmail、Outlook、Yahoo Mail、AOL Mail、iCloud Mail、Proton Mail、Zoho Mail或Fastmail中撰写邮件,然后点击“Sign with TIP”(用TIP签名)。在自己的设备上重新进行一次面部或指纹验证,即可为这一次签名解锁您的密钥。

02
您的邮件下方会附上简短的一行,即“Signed with TIP”和一个Verify链接。安装了免费TIP扩展程序的人会直接在收件箱中看到“Signed by”和您经过验证的姓名。其他人可以打开链接查看。
03
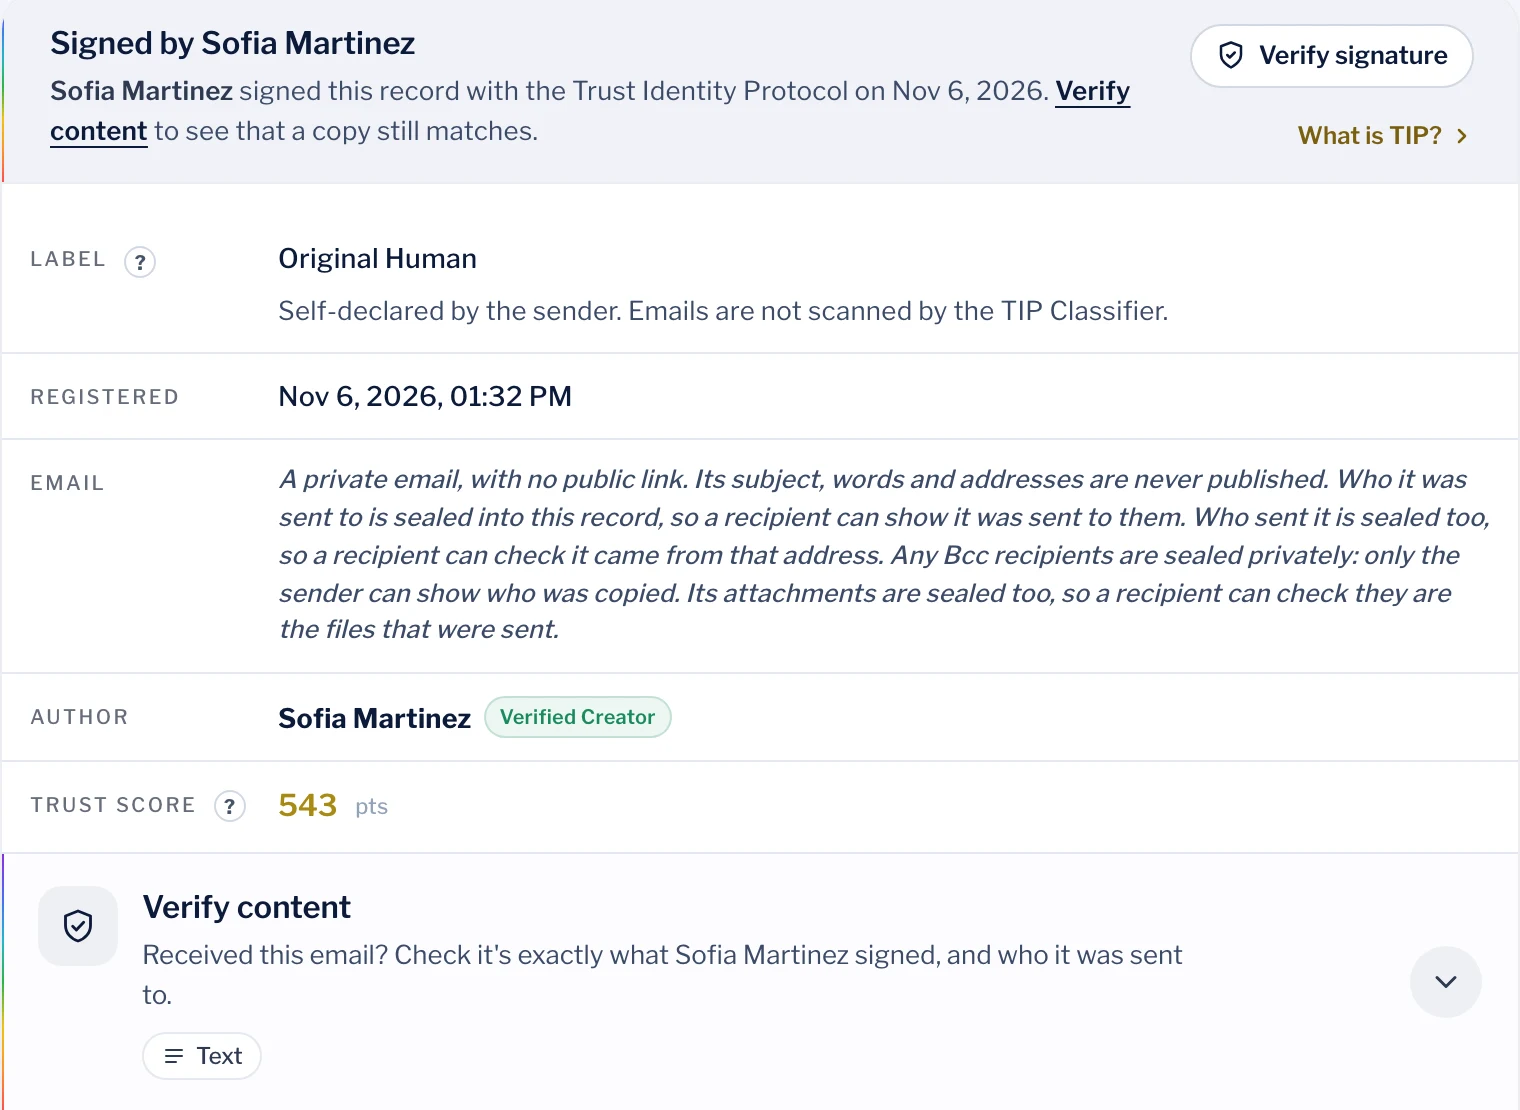
Verify链接会打开邮件的公开记录,显示是谁在何时签的名,但绝不显示邮件的文字或地址。“Verify content”会在读者自己的设备上检查主题、正文、发件人、收件人和附件。只要有任何改动,就不会匹配。
“我们用TIP为每一条付款指令和每一次银行账户变更签名。如果收到未签名的此类邮件,请视为未经确认,并拨打您已有的号码联系我们。”财务团队、产权公司、律师事务所、学校和市政府今天就可以发布这条规则。
电子邮件仿冒是指发送一封伪装成来自他人的邮件。最简单的形式是伪造发件人(From)地址。其他形式包括只改动一个字母的相似域名、在无关地址前加上熟悉的显示名称,或者使用被入侵的真实账户。电子邮件在20世纪80年代设计时没有任何发件人核查机制,所以发件人一栏显示的就是发件人输入的内容。后来加入的SPF、DKIM和DMARC让域名可以证明哪些服务器有权代表自己发送邮件,但它们并不能覆盖所有手法。
仿冒是伪装,网络钓鱼是目的。钓鱼邮件试图让您点击链接、打开文件、交出密码或汇款,通常会冒充您信任的发件人来达到目的。仿冒邮件也可以完全不带链接,例如在商业电子邮件诈骗中,假冒的发件人只是要求付款。
商业电子邮件诈骗是一种利用电子邮件冒充上司、供应商、律师或产权公司,从而让付款转到其他账户的诈骗。典型手法包括假发票、要求变更供应商的银行账户信息、为秘密交易紧急转账,以及在房屋交割前夕发来新的汇款指令。这类诈骗通常不涉及恶意软件。它之所以得逞,是因为邮件看起来像例行公事,又恰好在合适的时机送达。
2025年,美国民众向FBI报告的商业电子邮件诈骗损失为3,046,598,558美元,涉及24,768起投诉。这使其成为FBI报告中损失第二高的犯罪类型,仅次于投资诈骗,高于2024年的27.7亿美元。在全球范围内,FBI统计了2013年10月至2023年12月的555亿美元暴露损失,这一数字包括未遂损失。由于许多公司从未报告,报告的数字低于实际情况。
能。聊天工具可以用任何语言写出流畅、看似正式的邮件,因此拼写错误已不再是可靠的警示信号。FBI在2025年的报告中记录了22,364起提及AI的投诉,损失8.93亿美元,并指出企业报告了超过3000万美元涉及AI的商业电子邮件诈骗损失。既然一封写得好的邮件什么也证明不了,检查手段就必须是写信人无法伪造的东西,例如拨打已知号码确认,或经过验证的人的签名。
可以,他们能把您的地址填进发件人一栏。这就是仿冒,不需要您的密码。邮件能否送达取决于您的域名。Gmail和Outlook.com等大型服务商发布了严格的DMARC记录,因此冒用其地址的伪造邮件通常会被拒收或放入垃圾邮件。没有以p=reject执行DMARC的企业域名很容易被伪造。如果您收到了针对您从未发过的邮件的回复和退信,很可能是有人在仿冒您,而不是在使用您的账户。
如果这些邮件出现在您自己的“已发送”文件夹中,说明您的账户已被盗用。请在一台安全的设备上更改密码,开启两步验证,退出所有其他会话,并检查攻击者可能为持续监视您的邮件而添加的转发规则、过滤器和被更改的账户恢复信息。然后提醒您的联系人,尤其是可能收到付款请求的人。如果这些邮件不在您的“已发送”文件夹中,那就是仿冒,而不是账户被盗。
查看完整地址而不是名字,检查邮件应用是否有身份验证警告,并看看回复会发到哪里。这些检查能识破粗糙的假邮件,但无法识破从被入侵的真实账户发出的邮件。凡是涉及钱财或敏感数据的事情,请拨打您原先就有的号码向本人确认。如果邮件带有TIP签名,请打开其Verify链接。记录会显示签名者经过验证的姓名,“Verify content”可以确认邮件与对方签名时完全一致,并且确实是发给您的。
相似域名是为了模仿另一个域名而选择的真实注册域名,例如用rn代替m、多加一个连字符、调换一个字母,或用.co代替.com。由于攻击者拥有该域名,他们可以为其配置SPF、DKIM和DMARC,因此邮件能通过所有检查。2024年,新加坡一家大宗商品公司收到一封邮件后汇出了4230万美元,发件地址与其供应商的地址仅有细微的拼写差异。DMARC标准本身就说明,它不处理外观相似的域名。
不能。在p=reject设置下,DMARC能拦截使用您确切域名的伪造邮件,这很有价值。但其标准RFC 7489指出,它不处理外观相似的域名,也不处理供人阅读的显示名称。它还会放行从被入侵的真实账户发出的邮件,因为这些邮件确实来自该域名。大多数重大的商业电子邮件诈骗损失正是通过这三种方式发生的。
立即致电您的银行,告知这笔转账涉及诈骗,并要求银行撤回付款、联系收款银行。然后报案。在美国,无论金额大小,都请在ic3.gov提交报告并附上完整的交易详情。在其他国家和地区,请向当地警方的网络犯罪部门报案。保留该邮件,不要删除任何内容,并告知名字被冒用的真实个人或公司。
使用The AI Lab推出的Trust Identity Protocol(TIP)为邮件签名。安装免费的TIP浏览器扩展程序并拥有TIP-ID后,您在“发送”旁边点击“Sign with TIP”。设备会在您重新进行面部或指纹验证后为邮件签名,并在邮件下方附上Verify链接。收到邮件的任何人都可以打开链接,查看您经过验证的姓名,并确认邮件与您签名时完全一致,而且确实是发给他们的。
这是一种让经过验证的人为邮件签名的方式,收件人可以借此查看是谁签的名、邮件确实是发给自己的,以及内容没有任何改动。发件人持有TIP-ID,它由经认可的验证服务商(Verification Provider)在完成证件核验和实时面部核验后一次性签发。每封邮件都在发件人自己的设备上使用ML-DSA-65签名,这是NIST作为FIPS 204发布的后量子签名标准,并记录在TIP网络上。已签名的邮件是一项拥有自己CTID的Verifiable Asset(可验证资产)。
SourcesNIST, FIPS 204
除了链接,什么都不需要。打开Verify链接即可看到记录,包括谁签的名、何时签的名,以及发件人声称邮件是如何创作的。该页面上的“Verify content”会在读者自己的设备上,将主题、正文、发件人(From)地址、收件人(To)和抄送(Cc)列表以及附件与签名内容进行比对,不上传任何内容。安装了免费TIP扩展程序的收件人,会在Gmail和其他受支持的网页邮箱中直接看到“Signed by”和发件人经过验证的姓名。
不会。公开记录中保存的是邮件的指纹,绝不是邮件的文字。邮件的主题、正文和地址永远不会公开。在TIP 2.9.74及更高版本中,主题和正文根本不会离开您的设备。收件人和发件人被封存在记录中,只有已经拥有这封邮件的人才能核对。密送(Bcc)收件人以私密方式封存,因此只有发件人能出示密送给了谁。邮件从不会被TIP Classifier扫描。
不能。盗取的邮箱密码只能让人进入您的邮箱,而不能获得您的TIP密钥。您的密钥保存在您自己的设备上,每次签名都需要在该设备上重新进行面部或指纹验证。没有可以跳过这一步的解锁时间窗口,也没有保存的会话。黑客从您账户发出的邮件不会带有有效签名,而这正是您的联系人应该留意的。
不能。请全部保留。它们保护域名并大规模过滤邮件,而TIP不会拦截或过滤任何内容。TIP补充了它们做不到的一点,即确认经过验证的人为这些收件人签署了这封确切的邮件。这就覆盖了能够通过域名身份验证的相似域名、虚假显示名称和被入侵的邮箱。
检查已签名的邮件对所有人免费,无需账户。个人、非营利组织、学校和大学、政府机构、用于编辑用途的新闻机构以及年收入低于10万美元的企业可免费签名。规模更大的企业使用公开的商业许可,所有档位都列在theailab.org/tip-license上。
英文指南还收录了来自FBI、法院和监管机构的有据可查的案例、38个问答、术语表以及全部资料来源。
检查已签名的邮件对所有人免费。个人、非营利组织、教育工作者、政府、记者以及收入低于10万美元的企业可免费签名。