ईमेल स्पूफिंग का मतलब है ऐसा ईमेल भेजना जो किसी और की ओर से आने का दिखावा करे। इसका सबसे सरल रूप From पते को जाली बनाना है। दूसरे तरीकों में एक अक्षर बदला हुआ मिलता-जुलता डोमेन, किसी असंबंधित पते के आगे जाना-पहचाना डिस्प्ले नेम, या हैक किया गया कोई असली अकाउंट शामिल है। ईमेल को 1980 के दशक में प्रेषक की किसी भी जाँच के बिना बनाया गया था, इसलिए From लाइन में वही दिखता है जो प्रेषक टाइप करता है। SPF, DKIM और DMARC बाद में जोड़े गए ताकि डोमेन यह साबित कर सकें कि कौन से सर्वर उनकी ओर से मेल भेज सकते हैं, लेकिन ये हर चाल को कवर नहीं करते।
स्पूफिंग भेस है। फ़िशिंग मकसद है। फ़िशिंग ईमेल आपसे किसी लिंक पर क्लिक करवाने, कोई फ़ाइल खुलवाने, पासवर्ड दिलवाने या पैसे भिजवाने की कोशिश करता है, और ऐसा करने के लिए वह आमतौर पर किसी ऐसे प्रेषक की नकल करता है जिस पर आप भरोसा करते हैं। स्पूफ किया गया ईमेल बिना किसी लिंक के भी इस्तेमाल हो सकता है, जैसे बिज़नेस ईमेल कॉम्प्रोमाइज़ में, जहाँ नकली प्रेषक बस भुगतान माँगता है।
बिज़नेस ईमेल कॉम्प्रोमाइज़ ऐसी धोखाधड़ी है जिसमें ईमेल के ज़रिए किसी बॉस, सप्लायर, वकील या टाइटल कंपनी का रूप धरकर भुगतान को दूसरी जगह मोड़ दिया जाता है। इसके क्लासिक रूप हैं नकली इनवॉइस, सप्लायर के बैंक विवरण बदलने का अनुरोध, किसी गुप्त सौदे के लिए तुरंत ट्रांसफ़र, और घर की खरीद पूरी होने (क्लोज़िंग) से ठीक पहले नए वायर ट्रांसफ़र निर्देश। इसमें आमतौर पर कोई मैलवेयर नहीं होता। यह इसलिए काम करता है क्योंकि ईमेल सामान्य लगता है और ठीक सही समय पर आता है।
2025 में अमेरिकियों ने FBI को 24,768 शिकायतों में बिज़नेस ईमेल कॉम्प्रोमाइज़ से 3,046,598,558 अमेरिकी डॉलर के नुकसान की रिपोर्ट की। इससे यह FBI की रिपोर्ट में निवेश धोखाधड़ी के बाद दूसरा सबसे महँगा अपराध बना, और यह 2024 के 2.77 अरब अमेरिकी डॉलर से ज़्यादा था। दुनिया भर में FBI ने अक्टूबर 2013 से दिसंबर 2023 तक 55.5 अरब अमेरिकी डॉलर का एक्सपोज़्ड लॉस (जोखिम में आया नुकसान) गिना, और इस आँकड़े में नुकसान के प्रयास भी शामिल हैं। रिपोर्ट किए गए आँकड़े असल से कम हैं, क्योंकि कई कंपनियाँ कभी रिपोर्ट नहीं करतीं।
हाँ। चैट टूल किसी भी भाषा में धाराप्रवाह, आधिकारिक लगने वाले ईमेल लिखते हैं, इसलिए खराब वर्तनी अब भरोसेमंद चेतावनी का संकेत नहीं रही। अपनी 2025 की रिपोर्ट में FBI ने AI का ज़िक्र करने वाली 22,364 शिकायतें दर्ज कीं, जिनमें 893 मिलियन अमेरिकी डॉलर का नुकसान हुआ, और बताया कि व्यवसायों ने AI से जुड़े बिज़नेस ईमेल कॉम्प्रोमाइज़ में 30 मिलियन अमेरिकी डॉलर से ज़्यादा के नुकसान की रिपोर्ट की। क्योंकि अच्छी तरह लिखा गया ईमेल कुछ भी साबित नहीं करता, इसलिए जाँच ऐसी होनी चाहिए जिसे लिखने वाला नकली न बना सके, जैसे किसी जाने-पहचाने नंबर पर कॉल या किसी सत्यापित व्यक्ति का सिग्नेचर।
हाँ, वे From लाइन में आपका पता डाल सकते हैं। यही स्पूफिंग है, और इसके लिए आपके पासवर्ड की ज़रूरत नहीं होती। ईमेल पहुँचेगा या नहीं, यह आपके डोमेन पर निर्भर करता है। Gmail और Outlook.com जैसे बड़े प्रोवाइडर मज़बूत DMARC रिकॉर्ड प्रकाशित करते हैं, इसलिए उनके पतों से भेजा गया जाली मेल आमतौर पर अस्वीकार हो जाता है या स्पैम में चला जाता है। जिस बिज़नेस डोमेन पर DMARC p=reject पर नहीं है, उसे जाली बनाना आसान है। अगर आपको ऐसे ईमेल के जवाब और बाउंस मिल रहे हैं जो आपने कभी भेजे ही नहीं, तो संभावना है कि कोई आपके अकाउंट का इस्तेमाल करने के बजाय आपके पते की स्पूफिंग कर रहा है।
अगर संदेश आपके अपने Sent फ़ोल्डर में दिखते हैं, तो आपका अकाउंट किसी और के कब्ज़े में चला गया है। किसी सुरक्षित डिवाइस से अपना पासवर्ड बदलें, टू-स्टेप वेरिफ़िकेशन चालू करें, बाकी सभी सेशन से साइन आउट करें, और उन फ़ॉरवर्डिंग नियमों, फ़िल्टर और बदले गए रिकवरी विवरणों की जाँच करें जो हमलावर ने आपके मेल पर नज़र रखते रहने के लिए जोड़े हों। फिर अपने संपर्कों को चेतावनी दें, खासकर उन्हें जिन्हें भुगतान का अनुरोध मिल सकता है। अगर संदेश आपके Sent फ़ोल्डर में नहीं हैं, तो यह स्पूफिंग है, हैक किया गया अकाउंट नहीं।
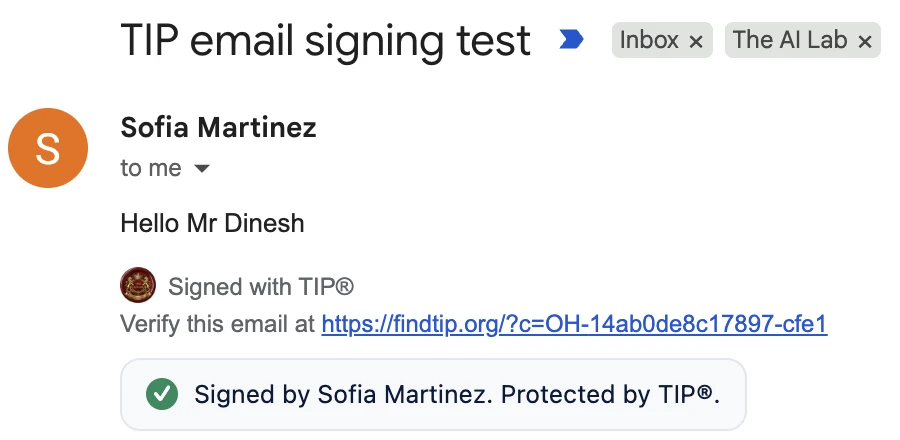
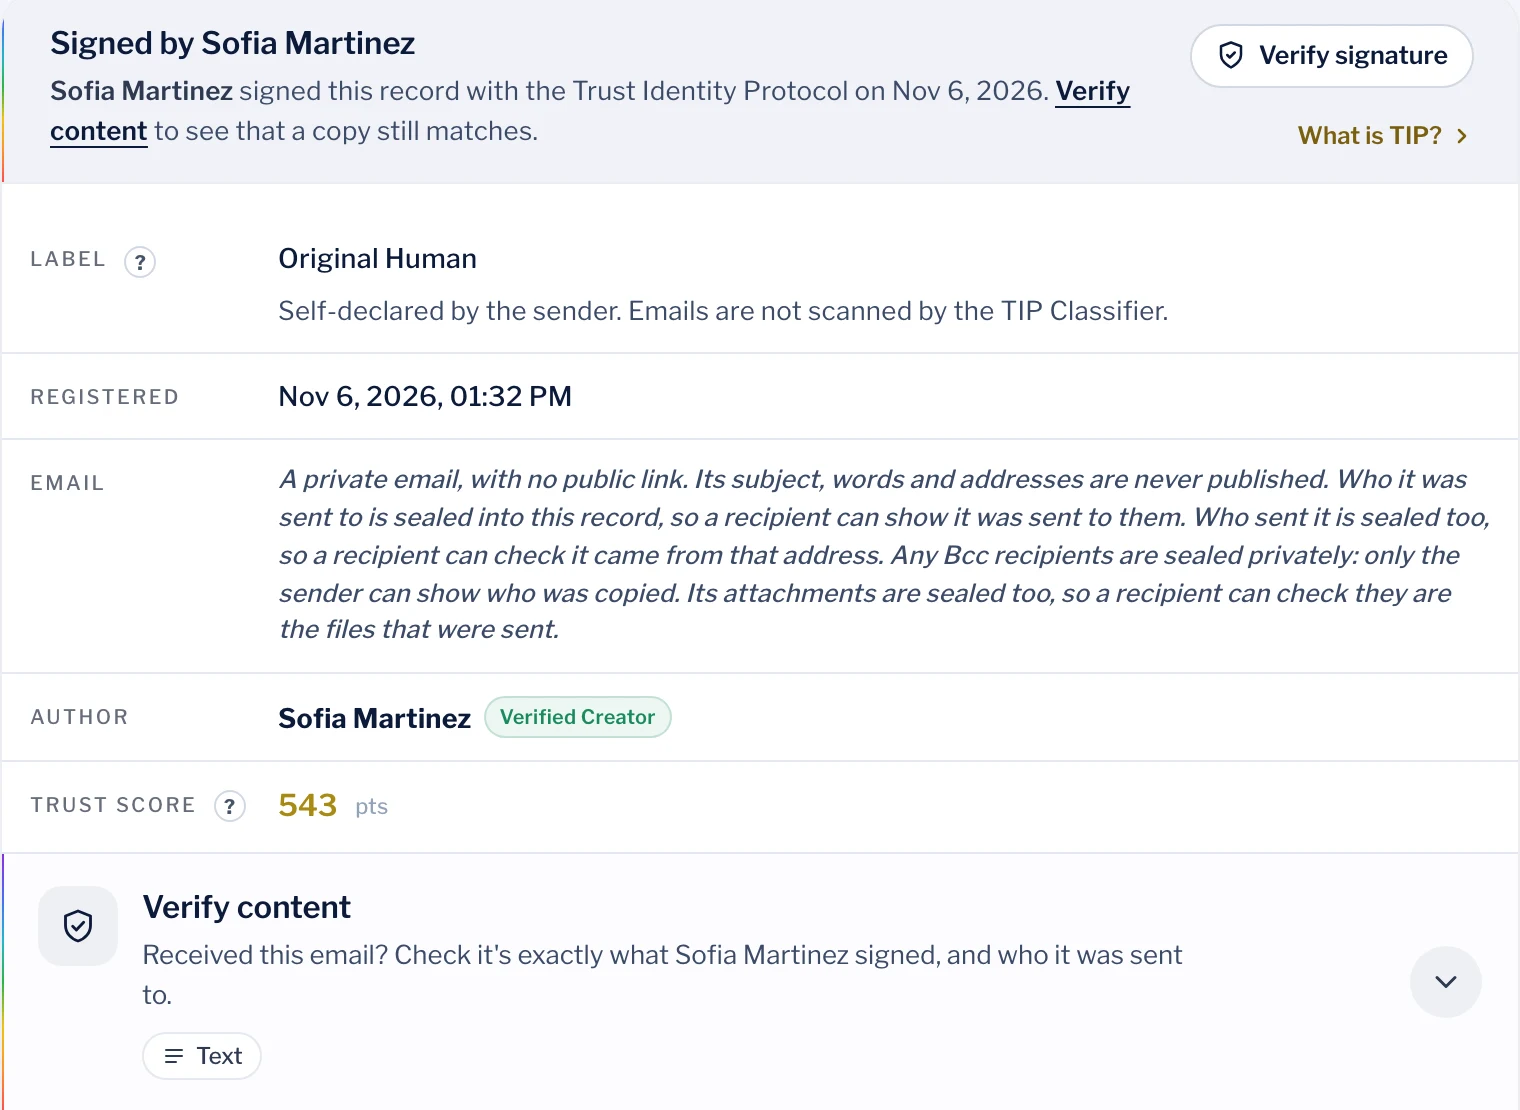
नाम के बजाय पूरा पता देखें, अपने मेल ऐप में ऑथेंटिकेशन की चेतावनी देखें, और देखें कि जवाब कहाँ जाएगा। ये जाँचें लापरवाही से बनाए गए नकली ईमेल पकड़ लेती हैं। ये हैक किए गए असली अकाउंट से भेजे गए ईमेल को नहीं पकड़ सकतीं। पैसे या संवेदनशील डेटा से जुड़े किसी भी मामले में, उस व्यक्ति को ऐसे नंबर पर कॉल करके पुष्टि करें जो आपके पास पहले से था। अगर ईमेल पर TIP से साइन है, तो उसका "Verify" लिंक खोलें। रिकॉर्ड साइन करने वाले का सत्यापित नाम दिखाता है, और "Verify content" पुष्टि करता है कि ईमेल ठीक वही है जिस पर उन्होंने साइन किया था और वह आपको ही भेजा गया था।
मिलता-जुलता डोमेन एक असली, रजिस्टर किया हुआ डोमेन है जिसे किसी दूसरे डोमेन जैसा दिखने के लिए चुना जाता है, जैसे m की जगह rn, एक जोड़ा गया हाइफ़न, एक बदला हुआ अक्षर, या .com की जगह .co। क्योंकि वह डोमेन हमलावर का होता है, वह उसके लिए SPF, DKIM और DMARC सेट कर सकता है, इसलिए ईमेल हर जाँच में पास हो जाता है। 2024 में सिंगापुर की एक कमोडिटी फ़र्म ने ऐसे पते से आए ईमेल के बाद 42.3 मिलियन अमेरिकी डॉलर वायर कर दिए जिसकी वर्तनी उसके सप्लायर के पते से थोड़ी अलग थी। DMARC का अपना मानक कहता है कि वह देखने में मिलते-जुलते डोमेन से नहीं निपटता।
नहीं। p=reject पर DMARC उस जाली मेल को रोकता है जो आपके हूबहू डोमेन का इस्तेमाल करता है, और यह मूल्यवान है। उसका मानक, RFC 7489, कहता है कि वह देखने में मिलते-जुलते डोमेन या इंसानों के पढ़ने के लिए दिखाए जाने वाले डिस्प्ले नेम से नहीं निपटता। वह हैक किए गए असली अकाउंट से भेजे गए मेल को भी पास कर देता है, क्योंकि वह मेल सच में उसी डोमेन से आता है। बिज़नेस ईमेल कॉम्प्रोमाइज़ के ज़्यादातर बड़े नुकसान इन्हीं तीन तरीकों से होते हैं।
तुरंत अपने बैंक को कॉल करें, बताएँ कि ट्रांसफ़र धोखाधड़ी था, और उनसे भुगतान वापस मँगाने (रिकॉल) और पैसे पाने वाले बैंक से संपर्क करने को कहें। फिर इसकी रिपोर्ट करें। अमेरिका में, रकम चाहे जितनी भी हो, लेन-देन के पूरे विवरण के साथ ic3.gov पर शिकायत दर्ज करें। दूसरे देशों में अपनी राष्ट्रीय पुलिस की साइबर अपराध सेवा को रिपोर्ट करें। ईमेल संभालकर रखें, कुछ भी डिलीट न करें, और उस असली व्यक्ति या कंपनी को चेतावनी दें जिसके नाम का इस्तेमाल हुआ।
The AI Lab के Trust Identity Protocol (TIP) से उस पर साइन करें। मुफ़्त TIP ब्राउज़र एक्सटेंशन और TIP-ID के साथ, आप Send के पास "Sign with TIP" दबाते हैं। चेहरे या फ़िंगरप्रिंट की नई जाँच के बाद आपका डिवाइस ईमेल पर साइन करता है, और आपके संदेश के नीचे एक "Verify" लिंक जुड़ जाता है। जिसे भी ईमेल मिला, वह लिंक खोलकर आपका सत्यापित नाम देख सकता है, और जाँच सकता है कि ईमेल ठीक वही है जिस पर आपने साइन किया था और वह उसी को भेजा गया था।
यह एक तरीका है जिससे कोई सत्यापित व्यक्ति ईमेल पर साइन करता है, ताकि जिन्हें वह मिले वे जाँच सकें कि उस पर किसने साइन किया, कि वह उन्हीं को भेजा गया था, और कि उसमें कुछ बदला नहीं गया। प्रेषक के पास TIP-ID होता है, जो किसी मान्यता प्राप्त Verification Provider (सत्यापन प्रदाता) द्वारा पहचान पत्र और लाइव चेहरे की जाँच के बाद एक बार जारी किया जाता है। हर ईमेल पर प्रेषक के अपने डिवाइस पर ML-DSA-65 से साइन किया जाता है, जो वह पोस्ट-क्वांटम सिग्नेचर मानक है जिसे NIST ने FIPS 204 के रूप में प्रकाशित किया, और फिर उसे TIP नेटवर्क पर दर्ज किया जाता है। साइन किया गया ईमेल एक Verifiable Asset (सत्यापन योग्य एसेट) है, जिसकी अपनी CTID होती है।
उन्हें लिंक के अलावा किसी चीज़ की ज़रूरत नहीं है। "Verify" लिंक खोलने पर रिकॉर्ड दिखता है, जिसमें लिखा होता है कि किसने साइन किया, कब, और प्रेषक के अनुसार ईमेल कैसे बनाया गया। उस पेज पर "Verify content" विषय, संदेश, From पता, To और Cc सूची और अटैचमेंट को उस सामग्री से मिलाकर जाँचता है जिस पर साइन किया गया था, पढ़ने वाले के अपने डिवाइस पर, कुछ भी अपलोड किए बिना। जो प्राप्तकर्ता मुफ़्त TIP एक्सटेंशन इंस्टॉल करते हैं, उन्हें Gmail और दूसरे समर्थित वेबमेल में सीधे "Signed by" और प्रेषक का सत्यापित नाम दिखता है।
नहीं। सार्वजनिक रिकॉर्ड में ईमेल का फ़िंगरप्रिंट रहता है, उसके शब्द कभी नहीं। उसका विषय, संदेश और पते कभी प्रकाशित नहीं किए जाते। TIP 2.9.74 और उसके बाद के संस्करणों में विषय और संदेश आपके डिवाइस से बाहर जाते ही नहीं। ईमेल किसे भेजा गया और किसने भेजा, यह रिकॉर्ड में सील कर दिया जाता है, ताकि सिर्फ़ वही व्यक्ति इसकी जाँच कर सके जिसके पास ईमेल पहले से है। Bcc प्राप्तकर्ता निजी रूप से सील किए जाते हैं, ताकि सिर्फ़ प्रेषक ही दिखा सके कि किसे कॉपी किया गया था। ईमेल कभी भी TIP Classifier से स्कैन नहीं किए जाते।
नहीं। चुराया गया ईमेल पासवर्ड आपके मेलबॉक्स तक पहुँच देता है, आपकी TIP कुंजी तक नहीं। आपकी कुंजी आपके अपने डिवाइस पर रहती है, और हर सिग्नेचर के लिए वहाँ चेहरे या फ़िंगरप्रिंट की नई जाँच ज़रूरी है। न कोई अनलॉक विंडो है और न कोई सेव किया हुआ सेशन जो इस जाँच को छोड़ दे। हैकर आपके अकाउंट से जो ईमेल भेजेगा उस पर कोई मान्य सिग्नेचर नहीं होगा, और आपके संपर्कों को ठीक यही देखना चाहिए।
नहीं। इन सभी को बनाए रखें। ये डोमेन की सुरक्षा करते हैं और बड़े पैमाने पर मेल फ़िल्टर करते हैं, और TIP कुछ भी ब्लॉक या फ़िल्टर नहीं करता। TIP वह जोड़ता है जो ये नहीं कर सकते, यानी यह जाँच कि किसी सत्यापित व्यक्ति ने इन्हीं प्राप्तकर्ताओं के लिए ठीक इसी ईमेल पर साइन किया। इससे वे मिलते-जुलते डोमेन, नकली डिस्प्ले नेम और हैक किए गए मेलबॉक्स कवर होते हैं जो डोमेन ऑथेंटिकेशन में पास हो जाते हैं।
साइन किए गए ईमेल की जाँच सबके लिए मुफ़्त है, किसी अकाउंट की ज़रूरत नहीं। साइन करना व्यक्तियों, गैर-लाभकारी संस्थाओं, स्कूलों और विश्वविद्यालयों, सरकारी निकायों, संपादकीय उपयोग के लिए पत्रकारिता संगठनों और USD 100,000 (एक लाख अमेरिकी डॉलर) से कम सालाना राजस्व वाले व्यवसायों के लिए मुफ़्त है। बड़े व्यवसाय प्रकाशित कमर्शियल लाइसेंस का उपयोग करते हैं, जिसके सभी टियर theailab.org/tip-license पर दिए गए हैं।