L'usurpation d'e-mail consiste à envoyer un e-mail qui prétend venir de quelqu'un d'autre. La forme la plus simple falsifie l'adresse de l'expéditeur. D'autres utilisent un domaine sosie dont une lettre a été modifiée, un nom d'affichage familier placé devant une adresse sans rapport, ou un vrai compte piraté. L'e-mail a été conçu dans les années 1980 sans aucun contrôle de l'expéditeur, si bien que le champ « De » contient ce que l'expéditeur y tape. SPF, DKIM et DMARC ont été ajoutés plus tard pour permettre aux domaines de prouver quels serveurs peuvent envoyer en leur nom, mais ils ne couvrent pas toutes les ruses.
L'usurpation est le déguisement. L'hameçonnage (phishing) est le but. Un e-mail d'hameçonnage cherche à vous faire cliquer sur un lien, ouvrir un fichier, donner un mot de passe ou envoyer de l'argent, et pour cela il usurpe généralement l'identité d'un expéditeur en qui vous avez confiance. Un e-mail usurpé peut aussi servir sans aucun lien, comme dans la compromission de messagerie professionnelle, où le faux expéditeur demande simplement un paiement.
La compromission de messagerie professionnelle est une fraude qui utilise l'e-mail pour se faire passer pour un supérieur, un fournisseur, un avocat ou une société de titres immobiliers, et détourner un paiement. Les versions classiques sont une fausse facture, une demande de modification des coordonnées bancaires d'un fournisseur, un virement urgent pour une opération secrète, et de nouvelles instructions de virement juste avant la conclusion d'une vente immobilière. Il n'y a généralement aucun logiciel malveillant. La fraude fonctionne parce que l'e-mail paraît banal et arrive au bon moment.
Les Américains ont déclaré au FBI 3 046 598 558 dollars de pertes liées à la compromission de messagerie professionnelle en 2025, sur 24 768 plaintes. C'est le deuxième type de délit le plus coûteux du rapport du FBI, derrière la fraude à l'investissement, en hausse par rapport aux 2,77 milliards de dollars de 2024. Dans le monde, le FBI a recensé 55,5 milliards de dollars de pertes exposées entre octobre 2013 et décembre 2023, un chiffre qui inclut les tentatives. Les chiffres déclarés sont inférieurs à la réalité, car de nombreuses entreprises ne signalent jamais rien.
Oui. Les outils conversationnels rédigent des e-mails fluides et d'apparence officielle dans n'importe quelle langue, si bien que les fautes d'orthographe ne sont plus un signal d'alerte fiable. Dans son rapport 2025, le FBI a enregistré 22 364 plaintes mentionnant l'IA, pour 893 millions de dollars de pertes, et a indiqué que les entreprises avaient déclaré plus de 30 millions de dollars perdus dans des fraudes par compromission de messagerie professionnelle impliquant l'IA. Comme un e-mail bien écrit ne prouve rien, la vérification doit reposer sur quelque chose qu'un rédacteur ne peut pas falsifier, comme un appel à un numéro connu ou la signature d'une personne vérifiée.
Il peut mettre votre adresse dans le champ « De », oui. C'est de l'usurpation, et cela ne nécessite pas votre mot de passe. Que l'e-mail passe ou non dépend de votre domaine. Les grands fournisseurs comme Gmail et Outlook.com publient des enregistrements DMARC stricts, de sorte que les e-mails falsifiés à partir de leurs adresses sont généralement rejetés ou envoyés dans les spams. Un domaine d'entreprise sans DMARC en p=reject est facile à falsifier. Si vous recevez des réponses et des avis de non-remise pour des e-mails que vous n'avez jamais envoyés, quelqu'un usurpe probablement votre adresse plutôt que d'utiliser votre compte.
Si les messages apparaissent dans votre propre dossier Envoyés, quelqu'un a pris le contrôle de votre compte. Changez votre mot de passe depuis un appareil sain, activez la validation en deux étapes, déconnectez toutes les autres sessions, et recherchez les règles de transfert, les filtres et les informations de récupération modifiées que l'attaquant a pu ajouter pour continuer à surveiller vos e-mails. Prévenez ensuite vos contacts, en particulier toute personne susceptible de recevoir une demande de paiement. Si les messages ne figurent pas dans votre dossier Envoyés, il s'agit d'usurpation, pas d'un compte piraté.
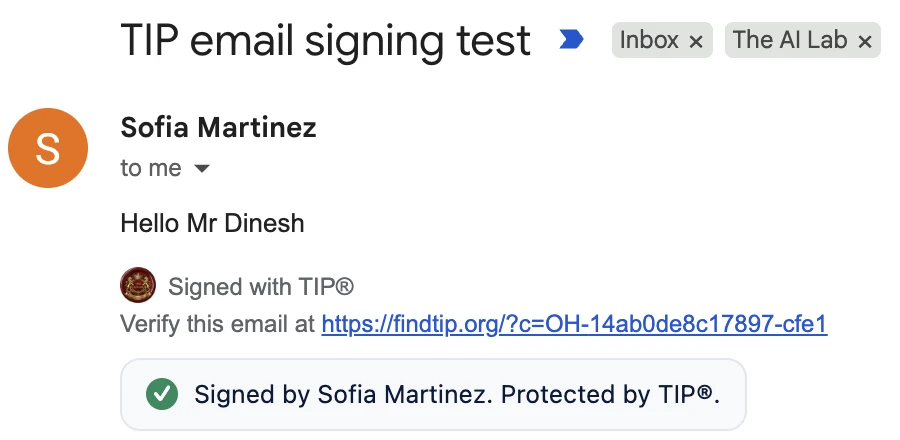
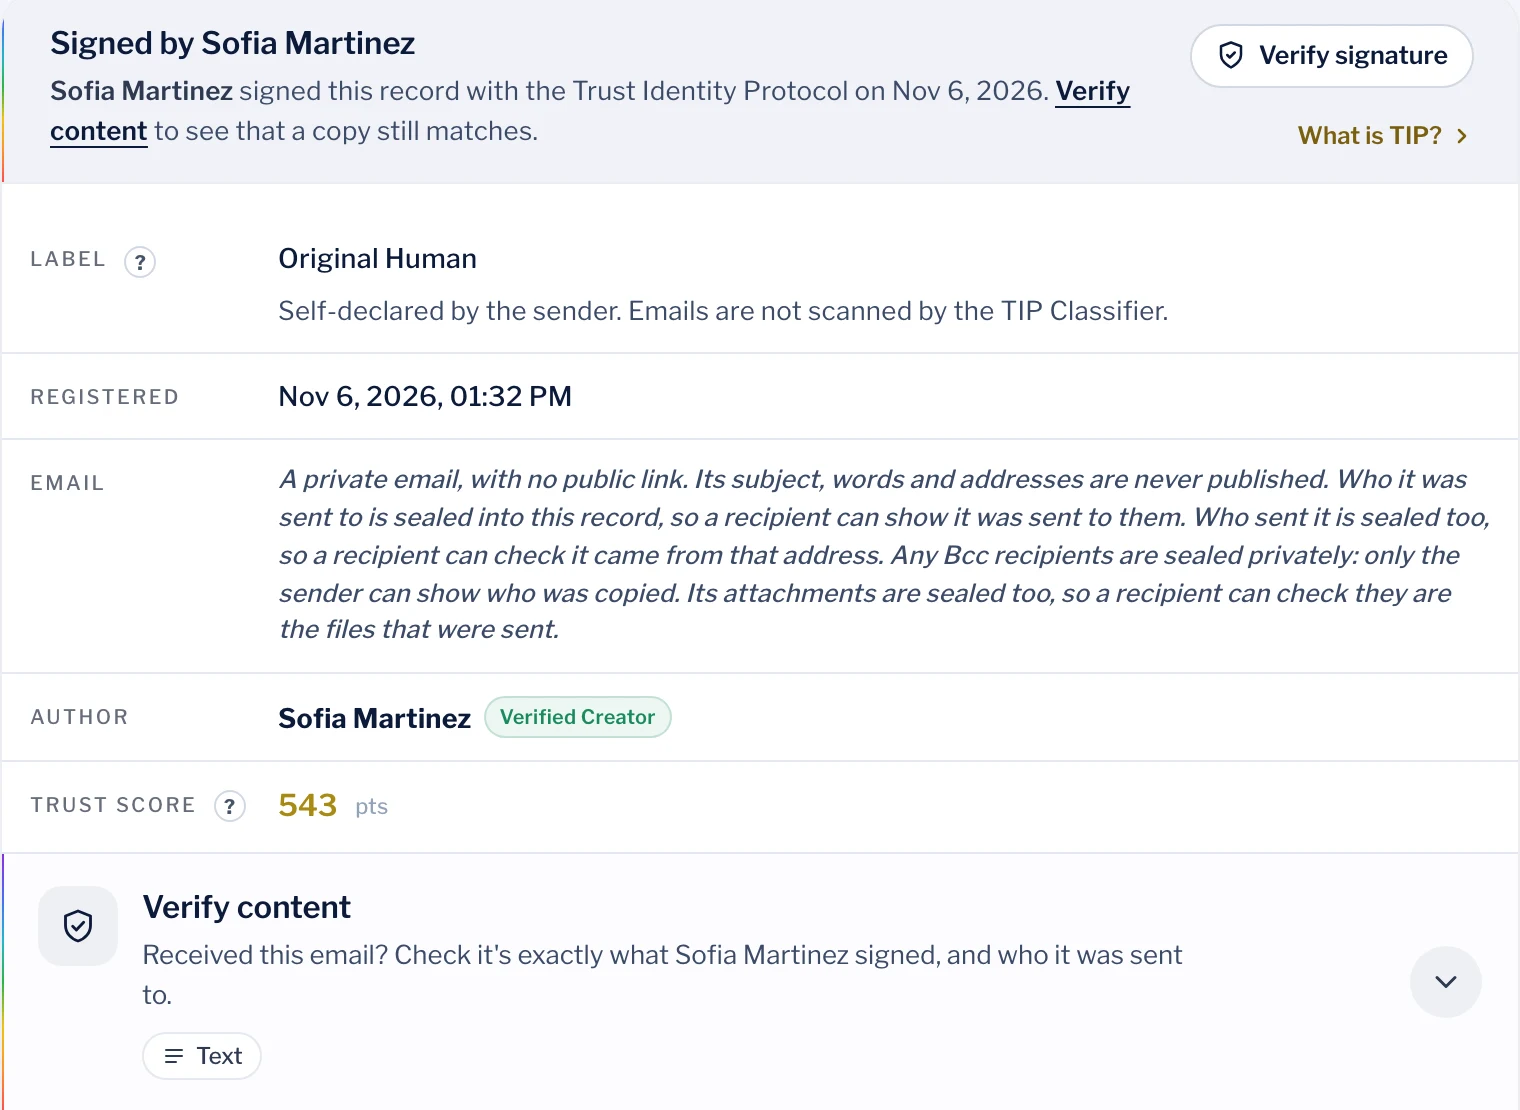
Regardez l'adresse complète plutôt que le nom, vérifiez si votre messagerie affiche un avertissement d'authentification, et regardez où partirait une réponse. Ces vérifications détectent les contrefaçons peu soignées. Elles ne peuvent pas détecter un e-mail envoyé depuis un vrai compte piraté. Pour tout ce qui touche à de l'argent ou à des données sensibles, confirmez en appelant la personne à un numéro que vous aviez déjà. Si l'e-mail est signé avec TIP, ouvrez son lien Verify. L'enregistrement affiche le nom vérifié du signataire, et « Verify content » confirme que l'e-mail est exactement celui qu'il a signé et qu'il vous a bien été envoyé.
Un domaine sosie est un vrai domaine enregistré, choisi pour ressembler à un autre, par exemple rn à la place de m, un trait d'union ajouté, une lettre intervertie, ou .co à la place de .com. Comme l'attaquant le possède, il peut configurer SPF, DKIM et DMARC pour ce domaine, si bien que l'e-mail passe toutes les vérifications. En 2024, une société de négoce de matières premières de Singapour a viré 42,3 millions de dollars américains après avoir reçu un e-mail d'une adresse orthographiée légèrement différemment de celle de son fournisseur. La propre norme de DMARC indique qu'elle ne traite pas les domaines visuellement similaires.
Non. En p=reject, DMARC bloque les e-mails falsifiés qui utilisent exactement votre domaine, ce qui est précieux. Sa norme, la RFC 7489, indique qu'il ne traite pas les domaines visuellement similaires ni le nom d'affichage lisible par un humain. Il laisse aussi passer les e-mails envoyés depuis un vrai compte piraté, car ces e-mails proviennent réellement du domaine. Ces trois cas sont à l'origine de la plupart des pertes importantes par compromission de messagerie professionnelle.
Appelez immédiatement votre banque, dites-lui que le virement est frauduleux et demandez-lui de rappeler le paiement et de contacter la banque destinataire. Signalez-le ensuite. Aux États-Unis, déposez un signalement sur ic3.gov avec tous les détails de la transaction, quel que soit le montant. Ailleurs, adressez-vous au service de lutte contre la cybercriminalité de votre police nationale. Conservez l'e-mail, ne supprimez rien, et prévenez la vraie personne ou l'entreprise dont le nom a été utilisé.
Signez-le avec le Trust Identity Protocol (TIP) de The AI Lab. Avec l'extension de navigateur TIP gratuite et un TIP-ID, vous appuyez sur « Sign with TIP » à côté du bouton Envoyer. Votre appareil signe l'e-mail après une nouvelle vérification du visage ou de l'empreinte digitale, et un lien Verify s'ajoute sous votre message. Toute personne qui l'a reçu peut ouvrir le lien, voir votre nom vérifié et vérifier que l'e-mail est exactement celui que vous avez signé et qu'il lui a bien été envoyé.
C'est un moyen pour une personne vérifiée de signer un e-mail afin que ses destinataires puissent vérifier qui l'a signé, qu'il leur a bien été envoyé et que rien n'a été modifié. L'expéditeur détient un TIP-ID, délivré une seule fois après un contrôle de pièce d'identité et une vérification faciale en direct par un fournisseur de vérification accrédité (Verification Provider). Chaque e-mail est signé sur l'appareil de l'expéditeur avec ML-DSA-65, la norme de signature post-quantique publiée par le NIST sous le nom FIPS 204, puis enregistré sur le réseau TIP. Un e-mail signé est un Verifiable Asset doté de son propre CTID.
Il n'a besoin que du lien. Le lien Verify ouvre l'enregistrement, qui indique qui l'a signé, quand, et comment l'expéditeur déclare l'avoir créé. Sur cette page, « Verify content » compare l'objet, le message, l'adresse de l'expéditeur, la liste des destinataires À et Cc et les pièces jointes avec ce qui a été signé, sur l'appareil du lecteur, sans rien téléverser. Les destinataires qui installent l'extension TIP gratuite voient « Signed by » et le nom vérifié de l'expéditeur directement dans Gmail et les autres messageries web prises en charge.
Non. L'enregistrement public contient une empreinte numérique de l'e-mail, jamais son texte. Son objet, son message et ses adresses ne sont jamais publiés. Avec TIP 2.9.74 et les versions ultérieures, l'objet et le message ne quittent même jamais votre appareil. Les destinataires et l'expéditeur sont scellés dans l'enregistrement, si bien que seule une personne qui possède déjà l'e-mail peut les vérifier. Les destinataires en Cci (Bcc) sont scellés de manière privée, de sorte que seul l'expéditeur peut montrer qui était en copie. Les e-mails ne sont jamais analysés par le TIP Classifier.
Non. Un mot de passe de messagerie volé donne accès à votre boîte mail, pas à votre clé TIP. Votre clé reste sur votre propre appareil, et chaque signature y exige une nouvelle vérification du visage ou de l'empreinte digitale. Il n'existe aucune fenêtre de déverrouillage ni aucune session enregistrée qui permette de s'en passer. Un e-mail envoyé par le pirate depuis votre compte ne portera aucune signature valide, et c'est exactement ce que vos contacts doivent vérifier.
Non. Conservez-les tous. Ils protègent les domaines et filtrent les e-mails à grande échelle, et TIP ne bloque ni ne filtre rien. TIP ajoute ce qu'ils ne peuvent pas offrir, une vérification permettant de confirmer qu'une personne vérifiée a signé cet e-mail précis pour ces destinataires. Cela couvre les domaines sosies, les faux noms d'affichage et les boîtes mail piratées qui passent l'authentification de domaine.
La vérification d'un e-mail signé est gratuite pour tous, sans compte. La signature est gratuite pour les particuliers, les organisations à but non lucratif, les écoles et universités, les organismes publics, les organisations de presse pour un usage éditorial et les entreprises dont le chiffre d'affaires annuel est inférieur à 100 000 USD. Les entreprises plus grandes utilisent une licence commerciale publiée, dont tous les niveaux sont détaillés sur theailab.org/tip-license.