We have begun the founding chapter. Be among the first

メールのなりすましとビジネスメール詐欺 | よくある質問

メールのなりすましと、本当の送信者を確かめる方法

メールのなりすまし(スプーフィング)とは、実際には送っていない人物から届いたように見せかけたメールのことです。ビジネスメール詐欺の多くはここから始まり、2025年に米国の人々がFBIに報告したその被害額は30億5000万ドルにのぼります。このページでは、どんなメールでも1分で確認する方法、SPF、DKIM、DMARCで見抜けることと見抜けないこと、そしてThe AI LabのTrust Identity Protocol(TIP)を使って本人確認済みの人がメールに署名し、受信者がその人からのメールだと確認できる仕組みを説明します。

主な事実

30億5000万ドル
2025年に米国でビジネスメール詐欺により失われた額。FBIに寄せられた24,768件の苦情の合計です FBI IC3, 2025 Internet Crime Report
555億ドル
2013年10月から2023年12月までに、世界でビジネスメール詐欺の被害にさらされた損失額。未遂の損失を含みます FBI IC3 PSA, Business Email Compromise, the $55 Billion Scam, Sept. 2024
191,561
2025年にFBIに寄せられたフィッシングとなりすましの苦情の件数 FBI IC3, 2025 Internet Crime Report
6億7900万ドル
2025年に、詐欺による送金を速やかに報告した被害者のためにFBIが凍結した額。リスクにさらされた資金の58%にあたります FBI IC3, 2025 Internet Crime Report
対象外
DMARCの規格自身が述べているとおり、類似ドメインと偽の表示名は、DMARCが防ぐように設計された範囲の外にあります RFC 7489, DMARC, sections 2.2 and 2.4
7.7%
利用の多い180万のメールドメインのうち、偽造メールを拒否する設定であるp=rejectでDMARCを適用している割合 EasyDMARC, 2025 DMARC adoption report (vendor study)

メールがうそをつく4つの手口と、それぞれを見抜くもの

SPF、DKIM、DMARCが証明するのは、メールを送ったドメインとサーバーです。メールを書いた人物を証明するようには、もともと設計されていません。大きな被害の多くは、この隙間で起きています。

手口受信者に見えるものSPF、DKIM、DMARCTIP署名
ドメインの偽造差出人(From)欄には本物のアドレス[email protected]が表示されますが、メールは別の場所から送られています。ドメインがDMARCをp=rejectで公開していれば防げます。そうしていないドメインも多くあります。そのメールには、その人物による有効な署名がありません。
類似ドメイン1文字だけ違います。mの代わりにrn、ハイフンの追加、.comの代わりに.coなどです。攻撃者はそのドメインを所有し、SPFとDKIMを設定しています。攻撃者がそのドメインを管理しているため、SPF、DKIM、DMARCをすべて通過します。TIP署名はドメインではなく、本人確認済みの人物のものです。類似ドメインではTIP署名を作れません。
偽の表示名名前は自社のCEOや取引先になっています。その裏にあるアドレスは無料ウェブメールのアカウントです。無料アカウント自身のドメインとして認証を通過します。「Signed by」(署名者)には、署名者の本人確認済みの名前が表示されます。なりすました人のメールには署名がないか、その人自身の本名による署名があります。
乗っ取られた本物のメールボックスメールは本当に取引先のアカウントから届きます。多くの場合、実際のやり取りの中で、新しい振込先口座が伝えられます。本物のメールボックスから送られているため、すべてを通過します。盗んだパスワードだけでは署名できません。署名のたびに、所有者自身の端末で、その場で顔認証か指紋認証を行う必要があります。

どんなメールも1分で確認

以下の確認方法は、TIPの有無にかかわらず、どのメールアプリでも使えます。

  1. 名前ではなくアドレスを読む

    送信者の名前をタップするか、カーソルを合わせて、完全なアドレスを表示します。1文字だけ変わっていないか、余分な単語がないか、.comではなく.coのように末尾が違っていないか、ビジネスのメールなのに無料ウェブメールのアドレスになっていないかを確認します。

  2. メールアプリの警告を確認する

    Gmailは、メッセージが名乗っているドメインから届いたことを確認できない場合、送信者名の横に疑問符を表示します。「More」(その他)から「Show original」(メッセージのソースを表示)を選ぶと、SPF、DKIM、DMARCの結果が一覧で表示されます。Outlookでは「View message details」(メッセージの詳細を表示)で同様の結果を確認できます。

  3. 返信先を確認する

    「返信」を押して、自動で入るアドレスを見ます。返信先のアドレスが送信者のアドレスと違うのは、詐欺によく見られる兆候です。

  4. お金の依頼は別の方法で確認する

    新しい振込口座、変更された送金指示、急ぎの支払いは、以前から知っている番号で相手に電話して確認するまで、未確認として扱います。メールに書かれた電話番号やリンクは決して使わないでください。

  5. TIPで署名されていれば、記録を開く

    署名されたメールの最後には「Signed with TIP」(TIPで署名済み)とVerifyリンクがあります。リンクを開くと、誰がいつ署名したかがわかります。そのページの「Verify content」(内容を検証)を使えば、件名、本文、送信者、受信者、添付ファイルを自分の端末で確認できます。

  6. すでに支払ってしまったら、数時間以内に行動する

    銀行に電話して送金の組戻しを依頼し、そのうえで被害を報告します。米国ではic3.govで届け出ます。その他の国では、各国の警察のサイバー犯罪窓口を利用してください。スピードが重要です。2025年にFBIに報告された事案では、リスクにさらされた資金の58%をFBIが凍結しました。

TIPのメール署名の仕組み

本人確認済みの人が、ふだん使っているウェブメールでメールに署名します。受信者は、誰が署名したか、そのメールが自分宛てに送られたこと、何も変更されていないことを確認できます。メールの文面やアドレスが公開されることはありません。

01

送信ボタンの隣で署名

Gmail、Outlook、Yahoo Mail、AOL Mail、iCloud Mail、Proton Mail、Zoho Mail、Fastmailでいつもどおりメールを書き、「Sign with TIP」(TIPで署名)を押します。自分の端末でその場で顔認証か指紋認証を行うと、その1回の署名のためだけに鍵のロックが解除されます。

ウェブメールの作成ツールバー。送信ボタンの隣に「Sign with TIP」ボタンがあります

02

受信者には署名した人が表示されます

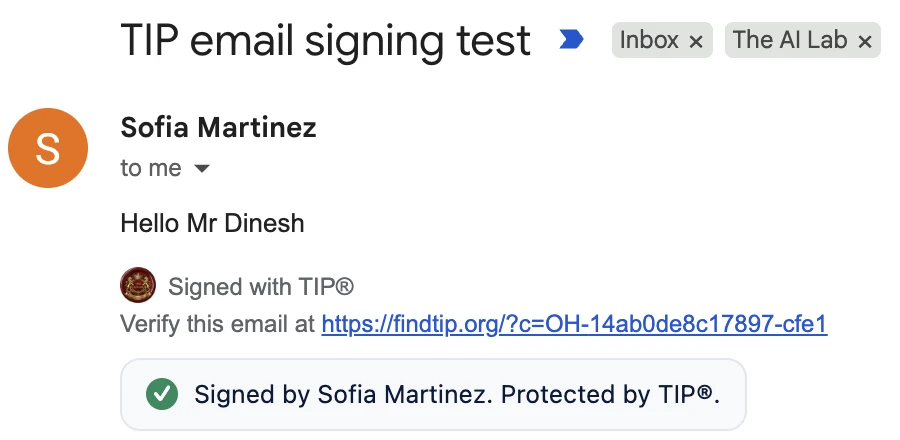
メッセージの下に、「Signed with TIP」とVerifyリンクの短い1行が入ります。無料のTIP拡張機能を入れている人には、受信トレイの中で「Signed by」とあなたの本人確認済みの名前が表示されます。それ以外の人もリンクを開けます。

Gmailで受信したメール。最後に「Signed with TIP」とVerifyリンクがあり、「Signed by Sofia Martinez. Protected by TIP.」と書かれたバッジが表示されています

03

受け取った人は誰でも確認できます

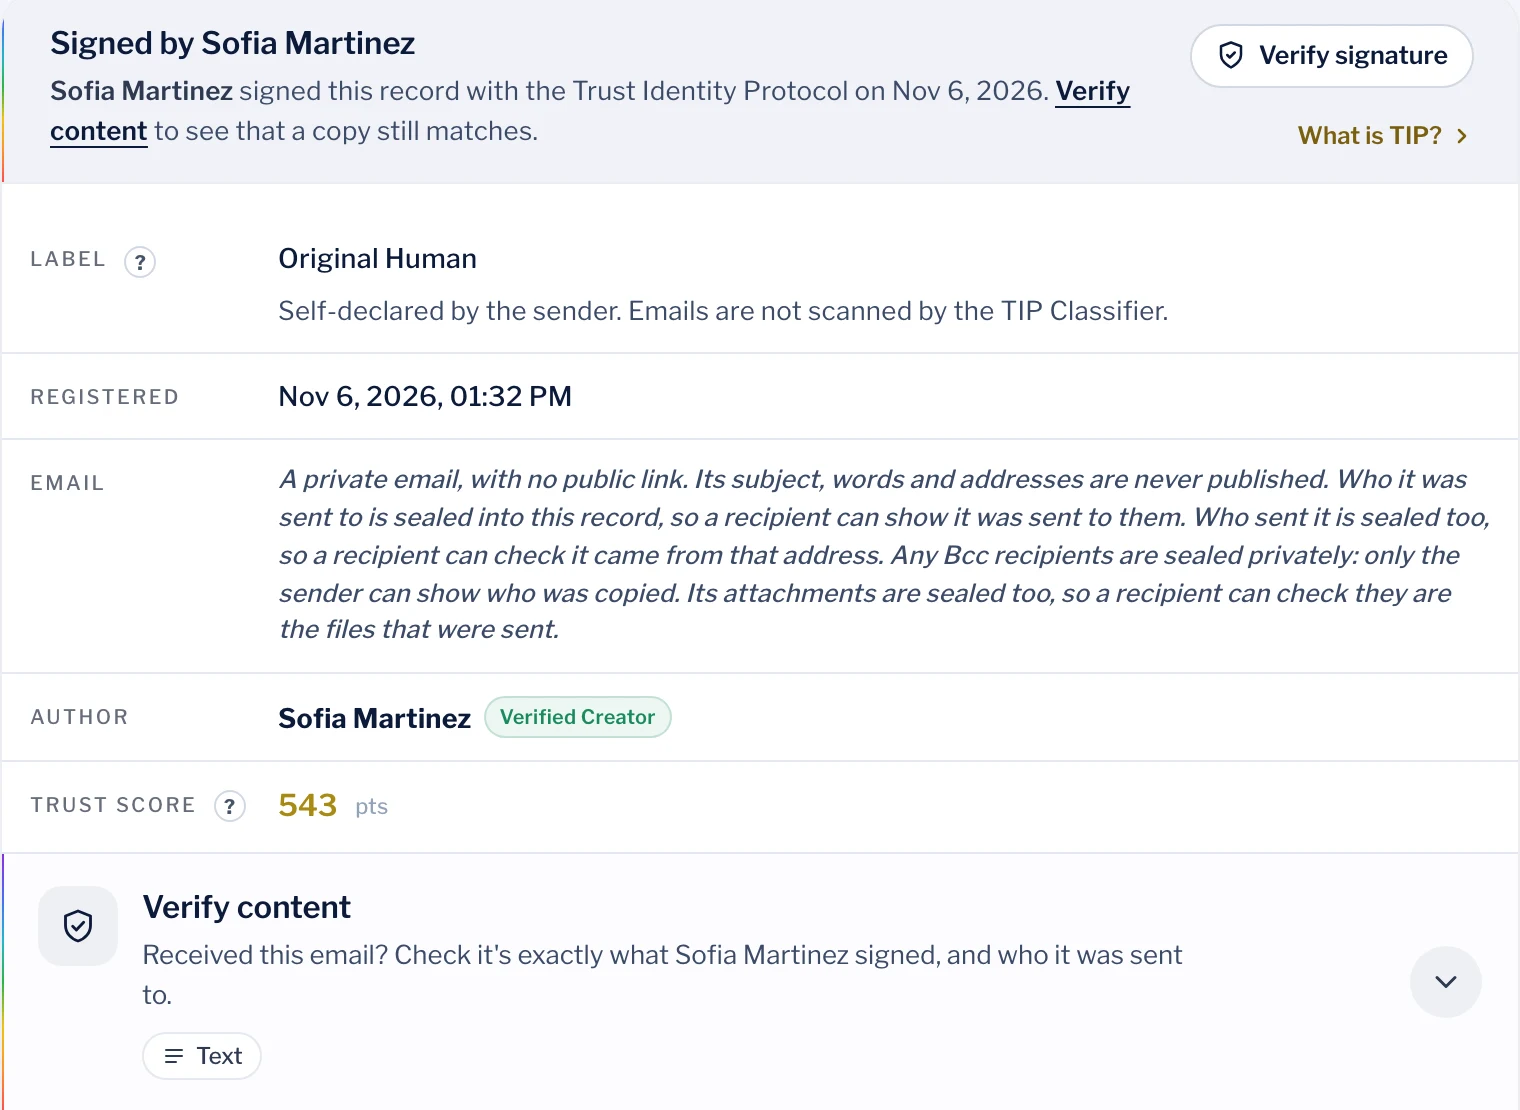
Verifyリンクを開くと、そのメールの公開記録が表示されます。記録には誰がいつ署名したかが示されますが、文面やアドレスは決して示されません。「Verify content」は、件名、本文、送信者、受信者、添付ファイルを読み手自身の端末で確認します。何か変更されていれば、一致しません。

署名されたメールのTIP記録。「Signed by Sofia Martinez」、「Original Human」ラベル、登録日時、メールの件名、文面、アドレスは公開されないという注記、「Verify content」パネルが表示されています

TIPのメール署名がしないこと

  • メールをブロック、フィルタリング、隔離することはありません。SPF、DKIM、DMARC、迷惑メールフィルターは引き続き使ってください。
  • 対象になるのは、送信者が署名することを選んだメールだけです。署名のないメールは詐欺の証拠ではありません。ただし、すべての支払い指示に署名している会社であれば、署名のない支払い指示は電話で確認すべきです。
  • 証明するのは、誰がメールに署名したかと、メールが変更されていないことです。メールの内容が真実であることや、依頼が賢明であることは証明しません。
  • 配信されたことは証明しません。それを証明するのはDKIMとメールサーバーのログです。
  • 「Original Human」(人間によるオリジナル)など、メールがどのように作成されたかは送信者自身の申告です。TIPがメールの文面をスキャンすることはありません。

チームと顧客が守れるルール

「当社は、すべての支払い指示と振込先口座の変更にTIPで署名しています。署名のないものが届いた場合は未確認として扱い、すでにご存じの番号で当社にお電話ください。」経理・財務チーム、不動産取引の権原会社(タイトル会社)、法律事務所、学校、市役所は、このルールを今日から公表できます。

よくある質問

メールのなりすましとは何ですか?

メールのなりすましとは、別の誰かから届いたように見せかけてメールを送ることです。最も単純な方法は、差出人(From)アドレスの偽造です。ほかにも、1文字だけ変えた類似ドメイン、無関係なアドレスの前に付けた見慣れた表示名、乗っ取られた本物のアカウントが使われます。メールは1980年代に送信者を確認する仕組みなしで設計されたため、From欄には送信者が入力したものがそのまま表示されます。その後SPF、DKIM、DMARCが追加され、ドメインが自分の代わりに送信してよいサーバーを証明できるようになりましたが、すべての手口に対応しているわけではありません。

メールのなりすましとフィッシングの違いは何ですか?

なりすましは変装で、フィッシングは目的です。フィッシングメールは、リンクをクリックさせる、ファイルを開かせる、パスワードを渡させる、送金させることを狙い、そのためにたいてい信頼できる送信者になりすまします。なりすましメールはリンクをまったく使わずに使われることもあります。ビジネスメール詐欺がその例で、偽の送信者は単に支払いを求めるだけです。

ビジネスメール詐欺(BEC)とは何ですか?

ビジネスメール詐欺とは、メールで上司、取引先、弁護士、不動産取引の権原会社になりすまし、支払いを別の口座に向けさせる詐欺です。典型的なのは、偽の請求書、取引先の振込先口座の変更依頼、極秘案件のための緊急送金、住宅の引き渡し直前に届く新しい送金指示です。マルウェアはたいてい使われません。メールがいつもの業務連絡のように見え、ちょうどよいタイミングで届くからこそ成功します。

ビジネスメール詐欺でどれくらいのお金が失われていますか?

2025年に米国の人々がFBIに報告したビジネスメール詐欺の被害額は3,046,598,558ドルで、苦情は24,768件でした。FBIの報告書では投資詐欺に次いで2番目に被害額の大きい犯罪類型であり、2024年の27億7000万ドルから増加しています。世界全体では、FBIは2013年10月から2023年12月までに、被害にさらされた損失額を555億ドルと集計しており、この数字には未遂の損失も含まれます。多くの企業が報告しないため、報告された数字は実際より少なくなっています。

AIは本物らしいフィッシングメールを書けますか?

はい。チャットツールはどの言語でも流暢で公式らしいメールを書けるため、つづりの誤りはもはや信頼できる警告サインではありません。FBIは2025年の報告書で、AIに言及した苦情22,364件、被害額8億9300万ドルを記録し、AIが関与したビジネスメール詐欺で企業が3000万ドルを超える損失を報告したと述べています。よく書けたメールは何の証明にもならないため、確認には書き手が偽造できないものが必要です。たとえば、知っている番号への電話や、本人確認済みの人による署名です。

アカウントを乗っ取らなくても、誰かが私のアドレスからメールを送れますか?

From欄にあなたのアドレスを入れることは、できます。それがなりすましで、あなたのパスワードは必要ありません。メールが届くかどうかは、あなたのドメイン次第です。GmailやOutlook.comなどの大手プロバイダーは強固なDMARCレコードを公開しているため、そのアドレスを偽造したメールはたいてい拒否されるか、迷惑メールに振り分けられます。p=rejectのDMARCがないビジネスドメインは簡単に偽造できます。送った覚えのないメールへの返信やエラーメールが届いている場合は、アカウントが使われているのではなく、誰かがあなたになりすましている可能性が高いです。

誰かが私のGmailやOutlookのアカウントからメールを送っています。どうすればよいですか?

あなた自身の送信済みフォルダーにそのメッセージがある場合、アカウントは乗っ取られています。安全な端末からパスワードを変更し、2段階認証を有効にし、ほかのすべてのセッションからサインアウトしてください。また、攻撃者がメールを監視し続けるために追加した可能性のある転送ルール、フィルター、変更された復旧用情報がないかを確認してください。そのうえで連絡先に注意を呼びかけてください。特に、支払い依頼を受け取る可能性のある人には必ず伝えてください。メッセージが送信済みフォルダーにない場合は、アカウントの乗っ取りではなく、なりすましです。

メールが名乗っている本人から本当に届いたものか、どうすればわかりますか?

名前ではなく完全なアドレスを見て、メールアプリに認証の警告がないかを確認し、返信先がどこになるかを見てください。こうした確認で、雑な偽物は見抜けます。乗っ取られた本物のアカウントから送られたメールは見抜けません。お金や機密データが関わる場合は、以前から知っている番号に電話して本人に確認してください。メールがTIPで署名されていれば、そのVerifyリンクを開いてください。記録には署名者の本人確認済みの名前が表示され、「Verify content」で、そのメールが署名されたとおりのもので、あなた宛てに送られたことを確認できます。

類似ドメインとは何ですか?

類似ドメインとは、別のドメインに似せて選ばれた、実在する登録済みのドメインです。mの代わりにrn、ハイフンの追加、文字の入れ替え、.comの代わりに.coなどがあります。攻撃者がそのドメインを所有しているため、SPF、DKIM、DMARCを設定でき、メールはすべての確認を通過します。2024年には、シンガポールの商品取引会社が、取引先とわずかに綴りの異なるアドレスから届いたメールを受けて、4230万米ドルを送金しました。DMARCの規格自体が、見た目の似たドメインには対処しないと述べています。

DMARCはすべてのメールなりすましを防げますか?

いいえ。p=rejectのDMARCは、あなたのドメインそのものを使った偽造メールを防ぎます。これには大きな価値があります。しかし、その規格であるRFC 7489は、見た目の似たドメインや、人が読む表示名には対処しないと述べています。また、乗っ取られた本物のアカウントから送られたメールは、実際にそのドメインから送られているため通過します。大規模なビジネスメール詐欺の被害の多くは、この3つで起きています。

なりすましメールを受けて送金してしまったら、どうすればよいですか?

すぐに銀行に電話し、その送金が詐欺によるものだと伝え、支払いの組戻しと受取銀行への連絡を依頼してください。そのうえで被害を報告します。米国では、金額にかかわらず、取引の詳細をすべて添えてic3.govで届け出てください。その他の国では、各国の警察のサイバー犯罪窓口に報告してください。メールは保存し、何も削除せず、名前を使われた本物の人物や会社に知らせてください。

メールが本当に自分から送られたことを、どうすれば証明できますか?

The AI LabのTrust Identity Protocol(TIP)で署名してください。無料のTIPブラウザ拡張機能とTIP-IDがあれば、送信ボタンの隣にある「Sign with TIP」を押します。その場で顔認証か指紋認証を行うと端末がメールに署名し、メッセージの下にVerifyリンクが入ります。受け取った人は誰でもリンクを開いてあなたの本人確認済みの名前を確認し、そのメールが署名されたとおりのもので、自分宛てに送られたことを確かめられます。

TIPのメール署名とは何ですか?

本人確認済みの人がメールに署名し、受信者が、誰が署名したか、そのメールが自分宛てに送られたこと、何も変更されていないことを確認できるようにする仕組みです。送信者はTIP-IDを持っています。TIP-IDは、認定された本人確認事業者(Verification Provider)による身分証明書の確認とライブの顔確認を経て、一度だけ発行されます。各メールは送信者自身の端末で、NISTがFIPS 204として公開した耐量子署名規格ML-DSA-65を使って署名され、TIPネットワークに記録されます。署名されたメールは、固有のCTIDを持つVerifiable Asset(検証可能なアセット)です。

受信者は署名されたメールをどのように確認しますか?何か必要ですか?

必要なのはリンクだけです。Verifyリンクを開くと記録が表示され、誰が署名したか、いつ署名したか、送信者がそのメールをどのように作成したと申告しているかがわかります。そのページの「Verify content」は、件名、本文、Fromアドレス、ToとCcの一覧、添付ファイルを署名された内容と照合します。照合は読み手自身の端末で行われ、何もアップロードされません。無料のTIP拡張機能を入れた受信者には、Gmailやその他の対応ウェブメールの画面に、「Signed by」と送信者の本人確認済みの名前が直接表示されます。

TIPは私のメールを読んだり保存したりしますか?

いいえ。公開記録が保持するのはメールのフィンガープリントで、文面は決して保持しません。件名、本文、アドレスが公開されることはありません。TIP 2.9.74以降では、件名と本文があなたの端末から外に出ることも一切ありません。宛先と送信者は記録の中に封印されるため、そのメールをすでに持っている人だけが確認できます。Bccの受信者は非公開で封印されるため、Bccで誰に送ったかを示せるのは送信者だけです。メールがTIP Classifierでスキャンされることはありません。

メールボックスに侵入したハッカーが、私になりすましてメールに署名できますか?

いいえ。盗まれたメールのパスワードで入れるのはメールボックスで、TIPの鍵ではありません。鍵はあなた自身の端末にあり、署名のたびにその端末でその場で顔認証か指紋認証を行う必要があります。これを省略できるロック解除の猶予時間や、保存されたセッションはありません。ハッカーがあなたのアカウントから送ったメールには有効な署名がありません。連絡先の人が確認すべきなのは、まさにその点です。

TIPはSPF、DKIM、DMARC、迷惑メールフィルターの代わりになりますか?

いいえ。すべて使い続けてください。これらはドメインを保護し、大量のメールをフィルタリングします。TIPは何もブロックせず、何もフィルタリングしません。TIPが加えるのは、これらにできないこと、つまり本人確認済みの人がこれらの受信者に宛てたまさにこのメールに署名したことの確認です。これにより、ドメイン認証を通過してしまう類似ドメイン、偽の表示名、乗っ取られたメールボックスに対応できます。

TIPのメール署名の費用はいくらですか?

署名されたメールの確認は、誰でもアカウントなしで無料です。署名は、個人、非営利団体、学校と大学、政府機関、編集目的で利用する報道機関、年間売上高10万米ドル未満の企業なら無料です。それより大きな企業は、公開されている商用ライセンスを利用します。すべての料金区分はtheailab.org/tip-licenseに掲載されています。


英語版の完全ガイド

英語版ガイドには、FBI、裁判所、規制当局が記録した事例、38の質問と回答、用語集、すべての出典が掲載されています。

英語版の完全ガイドを読む

大切なメールに署名しましょう

署名されたメールの確認は、誰でも無料です。署名は、個人、非営利団体、教育者、政府機関、ジャーナリスト、売上高10万米ドル未満の企業なら無料です。