Falsificação de e-mail é enviar um e-mail que finge vir de outra pessoa. A forma mais simples falsifica o endereço do remetente. Outras usam um domínio semelhante com uma letra trocada, um nome de exibição conhecido na frente de um endereço sem relação, ou uma conta real que foi invadida. O e-mail foi criado nos anos 1980 sem nenhuma verificação do remetente, então o campo “De” mostra o que o remetente digitar. SPF, DKIM e DMARC foram adicionados depois para que os domínios possam provar quais servidores podem enviar em nome deles, mas eles não cobrem todos os golpes.
A falsificação é o disfarce. O phishing é o objetivo. Um e-mail de phishing tenta fazer você clicar em um link, abrir um arquivo, entregar uma senha ou enviar dinheiro, e para isso costuma falsificar um remetente em quem você confia. Um e-mail falsificado também pode ser usado sem nenhum link, como no comprometimento de e-mail corporativo, em que o remetente falso simplesmente pede um pagamento.
Comprometimento de e-mail corporativo é uma fraude que usa o e-mail para se passar por um chefe, um fornecedor, um advogado ou uma empresa de títulos imobiliários e desviar um pagamento. As versões clássicas são uma fatura falsa, um pedido para alterar os dados bancários de um fornecedor, uma transferência urgente para um negócio sigiloso e novas instruções de transferência pouco antes do fechamento da compra de um imóvel. Normalmente não há malware. Funciona porque o e-mail parece rotineiro e chega no momento certo.
Os americanos relataram ao FBI perdas de US$ 3.046.598.558 com comprometimento de e-mail corporativo em 2025, em 24.768 denúncias. Isso fez dele o segundo tipo de crime mais caro no relatório do FBI, atrás da fraude de investimento, e representou um aumento em relação aos US$ 2,77 bilhões de 2024. No mundo todo, o FBI contabilizou US$ 55,5 bilhões em perdas expostas de outubro de 2013 a dezembro de 2023, um número que inclui as perdas em tentativas de golpe. Os números relatados ficam abaixo da realidade, porque muitas empresas nunca fazem denúncia.
Sim. Ferramentas de chat escrevem e-mails fluentes e com tom oficial em qualquer idioma, então erros de ortografia já não são um sinal de alerta confiável. Em seu relatório de 2025, o FBI registrou 22.364 denúncias que mencionavam IA, com US$ 893 milhões em perdas, e informou que empresas relataram mais de US$ 30 milhões perdidos com comprometimento de e-mail corporativo envolvendo IA. Como um e-mail bem escrito não prova nada, a verificação precisa ser algo que quem escreve não consiga falsificar, como uma ligação para um número conhecido ou a assinatura de uma pessoa verificada.
Pode colocar seu endereço no campo “De”, sim. Isso é falsificação, e não exige sua senha. Se o e-mail chega ou não depende do seu domínio. Grandes provedores como Gmail e Outlook.com publicam registros DMARC rigorosos, então e-mails falsificados com os endereços deles costumam ser rejeitados ou enviados para o spam. Um domínio empresarial sem DMARC com p=reject é fácil de falsificar. Se estiverem chegando respostas e devoluções de mensagens que você nunca enviou, é provável que alguém esteja falsificando seu endereço, e não usando sua conta.
Se as mensagens aparecem na sua própria pasta de Enviados, sua conta foi tomada. Troque a senha a partir de um dispositivo limpo, ative a verificação em duas etapas, saia de todas as outras sessões e procure regras de encaminhamento, filtros e dados de recuperação alterados que o atacante possa ter adicionado para continuar vigiando seus e-mails. Depois avise seus contatos, principalmente quem possa receber um pedido de pagamento. Se as mensagens não estão na sua pasta de Enviados, é falsificação, não uma conta invadida.
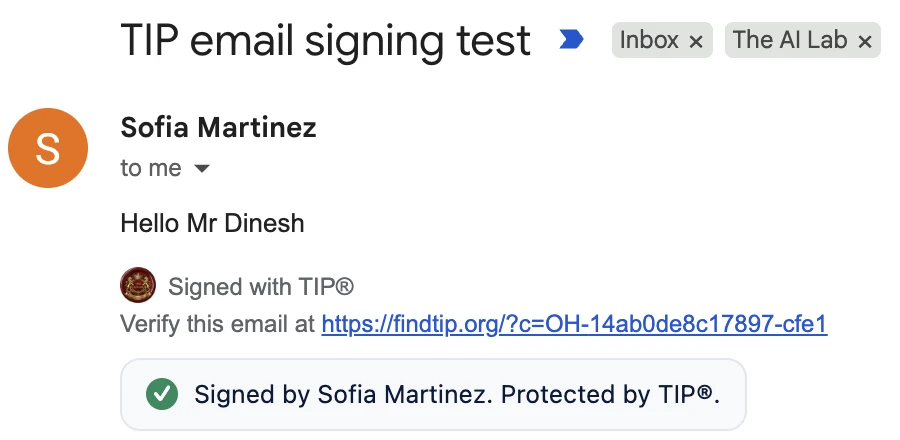
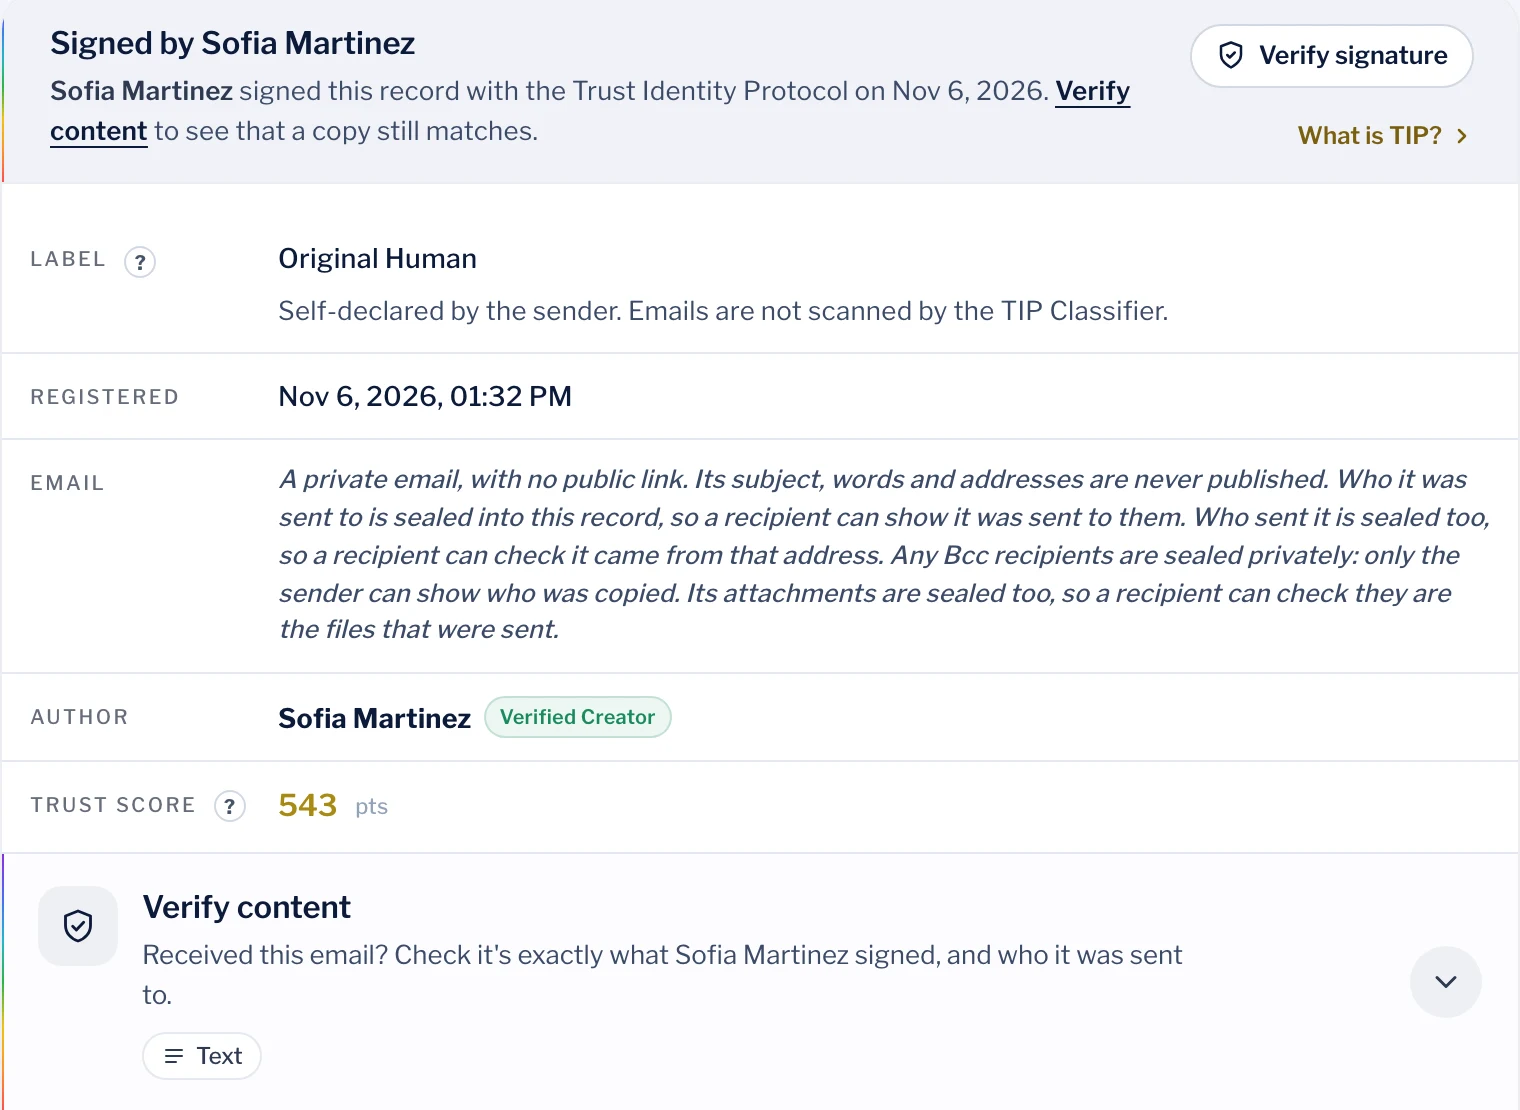
Olhe o endereço completo em vez do nome, veja se seu aplicativo de e-mail mostra um aviso de autenticação e confira para onde iria uma resposta. Essas verificações pegam falsificações descuidadas. Elas não conseguem pegar um e-mail enviado de uma conta real invadida. Para qualquer assunto que envolva dinheiro ou dados sensíveis, confirme ligando para a pessoa em um número que você já tinha. Se o e-mail estiver assinado com TIP, abra o link “Verify”. O registro mostra o nome verificado de quem assinou, e “Verify content” confirma que o e-mail é exatamente o que essa pessoa assinou e que foi enviado para você.
Um domínio semelhante é um domínio real e registrado, escolhido para se parecer com outro, como rn no lugar de m, um hífen a mais, uma letra trocada ou .co no lugar de .com. Como o atacante é dono dele, pode configurar SPF, DKIM e DMARC para ele, e assim o e-mail passa em todas as verificações. Em 2024, uma empresa de commodities de Singapura transferiu US$ 42,3 milhões após receber um e-mail de um endereço escrito de forma ligeiramente diferente do endereço do seu fornecedor. O próprio padrão do DMARC diz que ele não trata de domínios visualmente semelhantes.
Não. Com p=reject, o DMARC impede e-mails falsificados que usam exatamente o seu domínio, o que é valioso. Seu padrão, o RFC 7489, diz que ele não trata de domínios visualmente semelhantes nem do nome de exibição legível por pessoas. Ele também deixa passar e-mails enviados de uma conta real invadida, porque esses e-mails realmente vêm do domínio. É por esses três caminhos que acontece a maioria das grandes perdas com comprometimento de e-mail corporativo.
Ligue imediatamente para o seu banco, informe que a transferência foi uma fraude e peça que ele recupere o pagamento e entre em contato com o banco recebedor. Depois faça a denúncia. Nos Estados Unidos, registre a denúncia em ic3.gov com todos os detalhes da transação, seja qual for o valor. Em outros países, denuncie ao serviço de crimes cibernéticos da polícia nacional. Guarde o e-mail, não apague nada e avise a pessoa ou empresa real cujo nome foi usado.
Assine-o com o Trust Identity Protocol (TIP), da The AI Lab. Com a extensão gratuita do TIP para navegador e um TIP-ID, você clica em “Sign with TIP” ao lado de Enviar. Seu dispositivo assina o e-mail após uma nova verificação de rosto ou impressão digital, e um link “Verify” vai abaixo da sua mensagem. Qualquer pessoa que o recebeu pode abrir o link, ver seu nome verificado e conferir que o e-mail é exatamente o que você assinou e que foi enviado para ela.
É uma forma de uma pessoa verificada assinar um e-mail para que quem o recebe possa verificar quem o assinou, que ele foi enviado para essa pessoa e que nada foi alterado. O remetente tem um TIP-ID, emitido uma única vez após uma verificação de documento de identidade e de rosto ao vivo feita por um Provedor de Verificação credenciado. Cada e-mail é assinado no próprio dispositivo do remetente com ML-DSA-65, o padrão de assinatura pós-quântica que o NIST publicou como FIPS 204, e registrado na rede TIP. Um e-mail assinado é um Verifiable Asset (Ativo Verificável) com seu próprio CTID.
Não precisa de nada além do link. Abrir o link “Verify” mostra o registro, com quem assinou, quando e como o remetente diz que o e-mail foi feito. “Verify content”, nessa página, compara o assunto, a mensagem, o endereço do remetente, a lista de Para e Cc e os anexos com o que foi assinado, no próprio dispositivo do leitor, sem fazer upload de nada. Destinatários que instalam a extensão gratuita do TIP veem “Signed by” e o nome verificado do remetente diretamente no Gmail e nos outros webmails compatíveis.
Não. O registro público guarda uma impressão digital criptográfica (hash) do e-mail, nunca o texto. O assunto, a mensagem e os endereços nunca são publicados. No TIP 2.9.74 e versões posteriores, o assunto e a mensagem nem chegam a sair do seu dispositivo. Para quem o e-mail foi enviado e quem o enviou ficam selados no registro, então só quem já tem o e-mail pode verificar essas informações. Os destinatários em Cco são selados de forma privada, então só o remetente pode mostrar quem recebeu cópia. Os e-mails nunca são analisados pelo TIP Classifier.
Não. Uma senha de e-mail roubada dá acesso à sua caixa de correio, não à sua chave TIP. Sua chave fica no seu próprio dispositivo, e cada assinatura exige ali uma nova verificação de rosto ou impressão digital. Não existe janela de desbloqueio nem sessão salva que dispense essa verificação. Um e-mail que o hacker enviar da sua conta não terá assinatura válida, e é exatamente isso que seus contatos devem observar.
Não. Mantenha todos eles. Eles protegem domínios e filtram e-mails em grande escala, e o TIP não bloqueia nem filtra nada. O TIP acrescenta o que eles não conseguem oferecer, a verificação de que uma pessoa verificada assinou este e-mail exato para estes destinatários. Isso cobre os domínios semelhantes, os nomes de exibição falsos e as caixas de correio invadidas que passam na autenticação de domínio.
Verificar um e-mail assinado é gratuito para todos, sem precisar de conta. Assinar é gratuito para pessoas físicas, organizações sem fins lucrativos, escolas e universidades, órgãos governamentais, organizações jornalísticas para uso editorial e empresas com receita anual inferior a USD 100.000. Empresas maiores usam uma licença comercial publicada, com todos os níveis listados em theailab.org/tip-license.